台灣科技週刊|資安深度分析 資料查核截至:2026 年 11 月 17 日
Android 11 月安全公告有沒有修 VPN 繞道漏洞?
從公告內容看,沒有。Google 於 2026 年 11 月 2 日發布、11 月 6 日更新的 Android 安全公告,分 2026-11-01 與 2026-11-05 兩個修補等級,列出兩百多個 CVE(通用漏洞編號)。本刊逐項比對,沒有任何一條提到 VPN、QUIC 連線關閉封包、NAT-T 保活封包或 Connectivity 連線模組。11 月 10 日的 Pixel 更新公告也沒有 VPN 相關項目。
這兩個漏洞今年都已公開。第一個是 4 月底發表的「Tiny UDP Cannon」,利用 Android 16 新增的 QUIC 連線關閉機制;第二個由軟體工程師 Armin Šupuk 在 7 月 29 日公開,利用 Wi-Fi 晶片代發的 NAT-T 保活封包。兩者的共同結果是:一個普通 App 能讓封包繞過 VPN 通道,從手機的實體網路直接送出,對方伺服器因此看到使用者的真實 IP。
所謂「VPN 繞道」,指的是流量沒有進入加密通道,而是走原本的 Wi-Fi 或行動網路出去。這和常見的 DNS 洩漏不同:DNS 洩漏多半是 VPN App 設定不周,換個 App 或打開防漏選項就能處理;這兩個繞道發生在作業系統內部,VPN App 本身看不到、也攔不住。
有一點必須講清楚:公告沒列入,不等於確定沒修。據研究者轉述,Google 認為 QUIC 這一案未達安全公告門檻,因此即使日後透過 Mainline 模組(Google Play 系統更新)悄悄調整,也未必會出現在公告裡;Pixel 公告的功能性修正另列於社群論壇,本刊沒有逐條核對。目前能確定的是,兩案在官方安全公告中都沒有修補紀錄,而研究者與 Mullvad 公開的資訊都顯示 Google 拒絕或未處理。
Google 為什麼不修?
依研究者公開的時間表,QUIC 一案在 4 月 12 日回報,4 月 18 日就被 Android 安全團隊以「Won't Fix(Infeasible,不可行)」結案;研究者上訴後,4 月 24 日維持原判,4 月 29 日獲准公開。研究者引述的理由是此案「不符合 Android 安全公告的門檻」,並寫道 Android 的威脅模型不涵蓋這個情境。
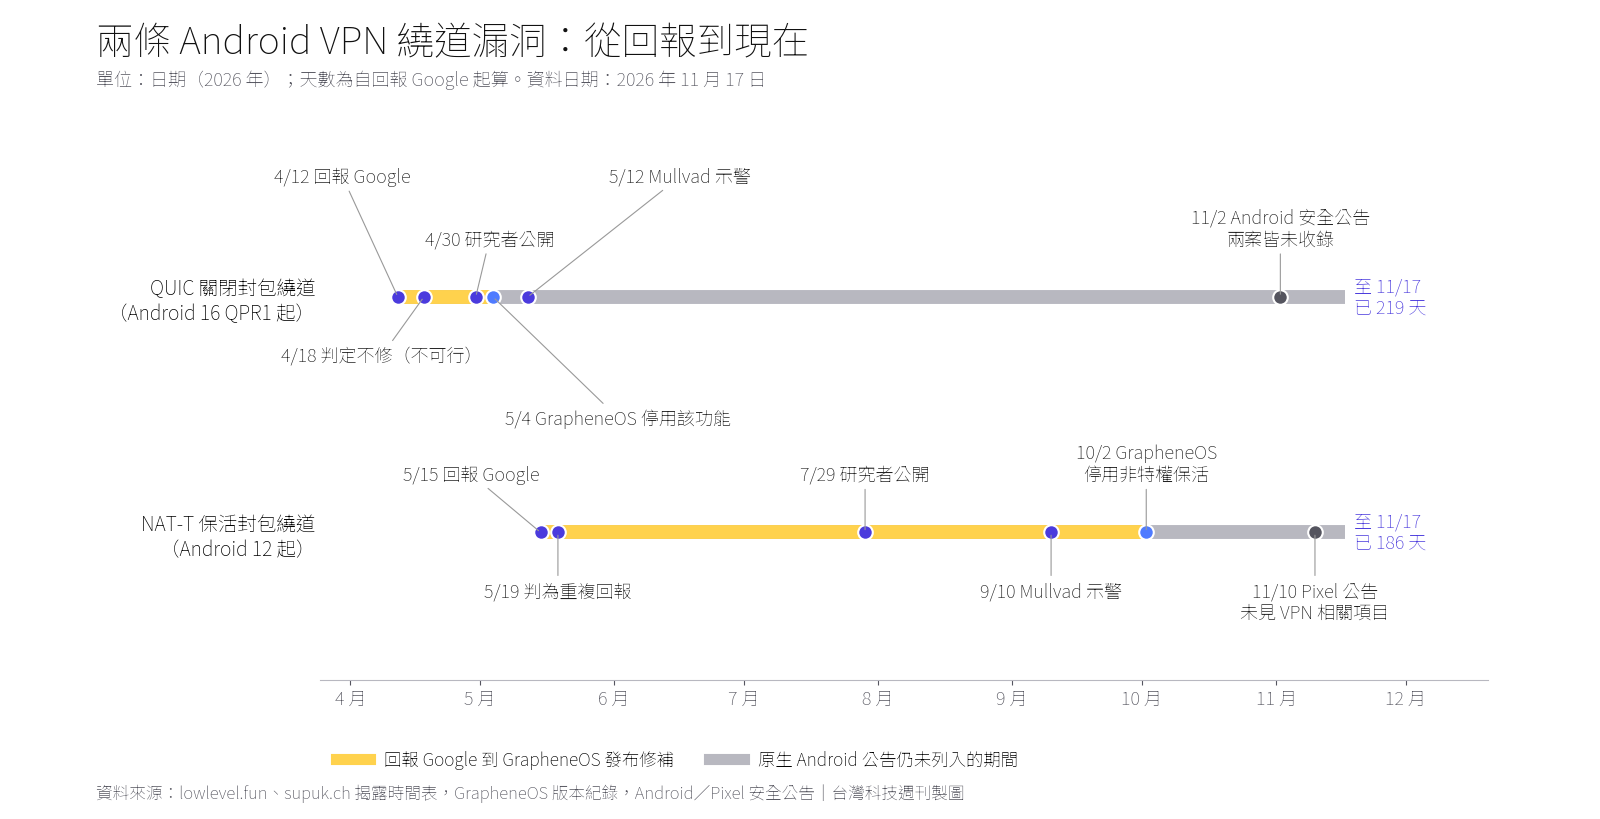
NAT-T 一案在 5 月 15 日回報 Android 漏洞獎勵計畫,5 月 19 日被標為另一個既有問題(編號 386376240)的重複回報。本刊推論,「重複」意味著 Google 內部在此之前已經知道類似問題,但到 11 月中仍沒有公開修補。Mullvad 在 9 月 10 日的文章中轉述,研究者的回報「未經處理即結案」,並判斷 Google 不太可能處理。
對照之下,以安全為訴求的 Android 分支 GrapheneOS 動作快很多。它的版本紀錄顯示,2026050400 版(依其版本號命名慣例為 5 月 4 日)「停用 registerQuicConnectionClosePayload 最佳化以修正 VPN 洩漏」,距 QUIC 案回報 Google 僅 22 天;2026100200 版(10 月 2 日)則「停用非特權的硬體保活,因為它會造成 VPN 洩漏」。換句話說,修補在技術上做得到,只是原生 Android 的維護者判斷不值得進安全公告。
這兩個漏洞洩漏的是什麼?
洩漏的主要是「真實 IP 位址」,不是瀏覽內容。兩案都不會讓別人解開 VPN 通道裡的加密流量,差別在於惡意 App 能夾帶多少東西出去。
|
項目 |
QUIC 關閉封包繞道 |
NAT-T 保活封包繞道 |
|---|---|---|
|
公開時間 |
2026-04-30(研究者)、05-12(Mullvad) |
2026-07-29(研究者)、09-10(Mullvad) |
|
影響版本 |
Android 16 QPR1 之後 |
研究者稱 Android 12 起的多數裝置 |
|
需要權限 |
網路與網路狀態(安裝時自動授予) |
研究者稱不需危險權限或 root |
|
「封鎖未經 VPN 的連線」能擋嗎 |
不能 |
不能 |
|
封包內容 |
攻擊者可自訂任意位元組 |
固定 1 位元組,內容不可控 |
|
外洩資訊 |
真實 IP,加上 App 想夾帶的任何資料 |
真實 IP、上線狀態與時間(約每 10 秒一次) |
|
Google 處理 |
判定不可行、不修 |
判為重複回報,未見修補 |
|
GrapheneOS |
2026050400 版停用該功能 |
2026100200 版停用非特權硬體保活 |
資料日期:2026 年 11 月 17 日。來源:lowlevel.fun、supuk.ch 研究報告,Mullvad 部落格,GrapheneOS 版本紀錄。
QUIC 一案比較嚴重。依原始研究,App 把一段「關閉連線」用的封包交給系統服務,系統在 App 結束後代為送出,而這段封包既不檢查格式、也不理會 VPN 鎖定狀態,研究者形容內容「想放什麼都行」。這代表惡意 App 可以把自己掌握的帳號或裝置識別碼,連同真實 IP 一起送到自己的伺服器。
NAT-T 一案的封包內容固定只有 1 個位元組,但目的地由 App 決定。Šupuk 在 Pixel 8 Pro(Android 16)上開啟「一律開啟 VPN」與「封鎖未經 VPN 的連線」後,仍在實體無線基地台上錄到每 10 秒一次、送往 UDP 4500 埠的封包。本刊認為,即使只有 1 個位元組,對一個已知道使用者帳號的 App 來說,收到「這支手機現在從哪個 IP 上線」就足以把帳號和真實位置連起來。
誰會受影響?
受影響的是「靠 VPN 對手機上的 App 隱藏真實 IP」的人,而不是一般在咖啡店用 VPN 防竊聽的人。兩個漏洞都需要手機裡先有一個會刻意利用它的 App;同一個 Wi-Fi 裡的旁人無法直接利用。
所以最需要在意的,是威脅來自 App 本身的使用者:例如在網路審查地區用 VPN 翻牆、擔心 App 回報位置的記者或社運工作者,或是任何安裝來路不明 App 的人。對只想避免公共 Wi-Fi 被側錄的一般使用者,VPN 通道內的加密並未被破解。
影響範圍的估計要保守看待。Šupuk 依晶片家族推算,NAT-T 問題涵蓋 2021 年第 4 季到 2026 年第 1 季約 91.24% 的 Android 出貨,但他只實測三款機型,其中只有 Pixel 8 Pro 有外部封包側錄,行動網路也沒有測。報告本身註明,作者在販售一款防 VPN 洩漏的 App,存在利益衝突。QUIC 一案則只確定影響 Android 16 QPR1 之後的版本,原始研究在 Pixel 8 上以 Proton VPN 重現。
VPN 洩漏有哪幾種?四層修補者模型
VPN 洩漏可依「誰能修」分成四層,這是本刊提出的「VPN 洩漏四層修補者模型」。分層的意義在於:越往下層,使用者能做的越少,測漏網站也越看不到。
第一層是帳本層,也就是業者自己的資料庫。最近的例子是俄羅斯 VPN 業者 SplitVPN(前身 NotVPN):Have I Been Pwned(HIBP,個資外洩查詢網站)在 8 月 1 日收錄這起 7 月的外洩,約 86.5 萬個電子郵件帳號受影響,外洩欄位含 IP、國家、裝置資訊與部分卡號。Security Affairs 引述 Mysterium 研究團隊的分析,指資料庫內有近 5,800 萬筆連線紀錄,時間從 2025 年 6 月到 2026 年 7 月 21 日,記錄的是連上哪台伺服器,不含瀏覽網址;該服務行銷時宣稱不留紀錄。這一層只有業者能避免,使用者只能事後查詢。
第二層是程式層,包括 VPN App 的 DNS、IPv6、斷線保護,以及瀏覽器的 WebRTC(網頁即時通訊功能,可能讓網站讀到真實 IP)。一篇 2025 年 10 月的 arXiv 量測研究比較 Chrome、Brave、Firefox、Tor 四種瀏覽器,指 Chrome 最容易洩漏,Firefox 在桌機防護佳但在 Android 會洩漏內部 IP。這一層可由業者或瀏覽器修,使用者也能自行測出來。
第三層是網路層,代表是 2024 年公開的 TunnelVision(CVE-2024-3661):同一個區網裡的攻擊者架設惡意 DHCP 伺服器,用「選項 121」推送更精確的路由,讓流量繞過 VPN,而 VPN 仍顯示已連線。Leviathan Security 的研究指 Windows、Linux、iOS、macOS 受影響,Android 因不支援選項 121 而不受影響。這一層需要 VPN 業者用網路命名空間或防火牆規則處理。
第四層是系統層,就是本文的兩個 Android 繞道。只有作業系統能修,VPN 業者無能為力,使用者唯一能控制的是裝了哪些 App。
怎麼自我檢查 VPN 有沒有洩漏?
先用測漏網站排除前兩層,再處理測不到的後兩層。下表依「能否自己測出來」排序。
|
步驟 |
檢查什麼 |
怎麼做 |
能抓到哪一層 |
|---|---|---|---|
|
1 |
基本 IP |
連上 VPN 後開啟 ipleak.net(AirVPN 營運),確認顯示的是 VPN 伺服器 IP |
程式層 |
|
2 |
DNS 洩漏 |
同頁「DNS detection」若出現自家電信業者的解析伺服器,代表 DNS 走出通道 |
程式層 |
|
3 |
WebRTC 洩漏 |
同頁「WebRTC detection」若看到電信業者給的 IP,代表瀏覽器在洩漏;手機上用 Chrome 時特別要測 |
程式層 |
|
4 |
IPv6 |
用 ipleak 的 IPv6 端點再測一次,看是否出現本機 IPv6 位址 |
程式層 |
|
5 |
Android 系統開關 |
設定 → 網路和網際網路 → VPN → 齒輪,開啟「一律開啟 VPN」與「封鎖未經 VPN 的連線」(各品牌用字略有不同) |
擋得住多數程式層洩漏,擋不住系統層 |
|
6 |
盤點 App |
移除不需要、來路不明的 App;系統層漏洞一定要有 App 配合才會發生 |
系統層(降低風險) |
|
7 |
進階處理 QUIC 案 |
Android 16 QPR1 之後的機型,可依 Mullvad 說明用 adb 指令關閉 QUIC 關閉封包功能;系統更新或恢復原廠會讓設定失效,風險自負 |
系統層(僅 QUIC 案) |
|
8 |
業者資料庫 |
到 HIBP 輸入註冊 VPN 用的電子郵件,查是否出現在已知外洩中 |
帳本層(事後) |
|
9 |
公共 Wi-Fi |
對 TunnelVision 類攻擊,測漏網站看不出來;高敏感情境改用手機熱點 |
網路層 |
資料日期:2026 年 11 月 17 日。來源:ipleak.net、Android 開發者文件、Google 說明中心、Mullvad、HIBP、Leviathan Security。
測漏網站全部過關,只代表前兩層沒問題。系統層的兩個繞道是由 App 在背景主動觸發,測漏網站不會看到;GrapheneOS 已修補,但它只支援特定機型,不是多數人的選項。
台灣使用者該注意什麼?
依 StatCounter 統計,2026 年 10 月台灣行動作業系統占比為 iOS 51.63%、Android 48.36%,等於接近一半的手機用戶落在這兩個漏洞的作業系統上。iPhone 不受這兩案影響,但 2024 年的 TunnelVision 研究列出 iOS 與 macOS 受影響,因此「換 iPhone 就沒事」並不成立,只是風險落在不同層。
最需要留意的是會前往網路審查地區的人。本刊先前在〈中國防火長城 2026 升級了什麼?VPN 失效原因與赴陸風險〉談過封鎖面;系統層繞道談的是另一件事:VPN 連得上,不代表手機上的每個 App 都看不到你的真實 IP。在這類情境下,裝什麼 App 比選哪家 VPN 更關鍵。
至於挑選 VPN 業者,帳本層的教訓是:「不留紀錄」是業者的自述,只有在資料庫外洩或第三方稽核時才會被檢驗。本刊在〈VPN 測評可信嗎?榜單排名、聯盟佣金與審計怎麼看〉整理過如何看審計證據。SplitVPN 案顯示,宣稱與實際紀錄可能有落差。
本刊判斷:測漏網站測不到的那一層
本刊認為,這兩個漏洞真正的意義是讓「VPN 防漏」的責任歸屬變得清楚:使用者測得到、業者修得了的洩漏,市場會逐步淘汰;作業系統層的洩漏,測不到、業者修不了,只能等平台方表態。Google 目前的立場是這不屬於安全公告範圍,而 GrapheneOS 用一行設定就能停用相關功能,兩者的差距不在技術,在於平台把「App 想知道你的真實 IP」算不算威脅。
在 Google 改變立場之前,Android 使用者的實際做法有三:把 VPN 的系統級開關打開,擋住程式層;把手機上的 App 數量降到必要範圍,壓縮系統層的可乘之機;對需要高度匿名的情境,不要把 VPN 當成唯一一道防線。接下來值得觀察的,是 12 月的 Android 安全公告與 Android 17 的更新是否處理這兩案,以及 Google 是否公開說明它對 App 端 VPN 繞道的威脅模型。
|台灣科技週刊
資料與方法說明
本文的漏洞技術細節來自原始研究者的公開報告(lowlevel.fun 的 Tiny UDP Cannon、supuk.ch 的 NAT-T 保活報告)與 Mullvad 部落格,Google 的處理結果來自研究者自述的揭露時間表,Google 未公開說明。本刊未自行重現兩個漏洞。Android 與 Pixel 安全公告為本刊逐項比對,但 Pixel 功能性修正與 Mainline 模組更新未逐條核對,因此只能說「公告未收錄」,不能斷定未修。GrapheneOS 修補日期依其版本號命名慣例推得。NAT-T 影響比例 91.24% 為研究者以晶片家族推算的估計,研究者並揭露自身販售相關 App。SplitVPN 的 5,800 萬筆連線紀錄出自 Mysterium 的分析(經 Security Affairs 轉述),本刊未能直接開啟 Mysterium 原文;86.5 萬帳號數字以 HIBP 為準。另有二手來源稱 QUIC 案有 CVE 編號,本刊未能在一手來源確認,故未採用。
參考資料
- Android Open Source Project,〈Android Security Bulletin—November 2026〉,2026-11-02(11-06 更新)。
- Android Open Source Project,〈Pixel Update Bulletin—November 2026〉,2026-11-10。
- lowlevel.fun,〈The Tiny UDP Cannon: An Android VPN Bypass〉,2026-04-30。
- Mullvad VPN,〈Any app on recent Android versions can leak certain traffic〉,2026-05-12。
- Armin Šupuk,〈Android NAT-T Keepalive Offload Bypasses VPN Lockdown〉,2026-07-29。
- Mullvad VPN,〈Another way to leak traffic on Android has been discovered〉,2026-09-10。
- GrapheneOS,〈GrapheneOS releases〉,查閱 2026-11-17。
- GrapheneOS,〈os-issue-tracker #8617〉,2026-08-27 開立、09-28 關閉。
- Leviathan Security Group,〈TunnelVision (CVE-2024-3661)〉,2024-05-06。
- Koysha 等,〈WebRTC Metadata and IP Leakage in Modern Browsers: A Cross-Platform Measurement Study〉,arXiv,2025-10-17。
- Have I Been Pwned,〈SplitVPN〉,2026-08-01 收錄。
- Security Affairs,〈VPN Breach Exposes 58 Million Connection Logs Despite "No-Logs" Claims〉,2026-07-29。
- Android Developers,〈VPN〉,查閱 2026-11-17。
- Google Android 說明,〈Connect to a virtual private network (VPN) on Android〉,查閱 2026-11-17。
- AirVPN,〈ipleak.net〉,查閱 2026-11-17。
- StatCounter,〈Mobile Operating System Market Share Taiwan〉,2026 年 10 月資料。