台灣科技週刊|資安深度分析 資料查核截至:2026 年 11 月 13 日
中國的網路封鎖今年確實變嚴了,但變嚴的地方,和多數人想像的「防火長城又學會辨識某種協議」不完全一樣。可查證的證據集中在 2026 年 4 月:被中國數字時代稱為「頭部」業者的商用 VPN「快連」(LetsVPN)在 4 月 28 日宣布終止中國大陸業務,理由是持續的網路封鎖;同一時間流出的工信部會議通知與電信下游業者公告,針對的是跨境專線與境外流量轉發。防火長城(Great Firewall,簡稱 GFW)是中國在國際出入口對網路流量進行過濾、阻斷與探測的整套系統,它不是單一設備,也不只在一個地方運作。
這對常把「帶一個翻牆 VPN」當標準配備的台灣出差、駐點與旅行者特別重要。本刊的判斷是:今年 4 月這一波的主戰場是線路,不是協議;只靠更好的混淆技術,回答不了真正的問題。
中國的防火長城最近升級了什麼?
最明確的升級發生在 2026 年 4 月,形式是行政清查跨境線路與中轉節點,而不是一套被公開記錄的新偵測技術。本刊在 11 月 13 日查閱 GFW Report(長期量測中國審查的研究團隊)網站,最新的項目是 7 月發表的兩篇 PETS 2026 論文,沒有 2026 年新一輪封鎖事件的分析;本刊也沒有找到研究機構或主流媒體記錄 10 月至 11 月的技術性升級。如果你最近才遇到 VPN 連不上,現有公開證據較能用 4 月以來的持續清查解釋,而非本週出現新系統。
4 月的事件鏈可以從三份文件看起。中國數字時代(China Digital Times)4 月 8 日刊出網友提供的文件影像:一份是陝西電信下游 CDN 業者「起航CDN」落款 3 月 31 日的通知,要求所有 IP 禁止存取中國大陸以外的位址,範圍包括香港、澳門與台灣,嚴禁承載 VPN 與代理業務,違者封禁 IP 或停機清退,費用不退;一份是工信部資訊通信管理局 4 月 7 日發給三大電信業者的會議通知,主題是加強「跨境數據專線違規連接互聯網」的管理;另一份是中央網信辦 4 月 2 日的研討會邀請函。中國數字時代表示這些文件來自網友與部落客,無法獨立驗證真偽,其英文報導也指出起航的通知並不代表一般用戶的國際瀏覽將被全面阻斷。
接著是快連。它在官方部落格 4 月 28 日的公告說,過去 20 天技術團隊「幾乎每小時」嘗試調整,仍無法有效解決連線問題,因此終止面向中國大陸的業務並關閉大陸付款管道,退款從 4 月 8 日起算。據中國數字時代引述,快連在 2024 年 8 月曾自述累積用戶上千萬。不過故事沒有就此結束:澳洲廣播公司(ABC)6 月 4 日報導,快連在 5 月恢復「標準營運」,但表示無法保證在中國的可用性。同一篇報導引述美國的審查研究者 Eric Liu 說,4 月開始新一輪清查,部分地區的電信業者被要求檢查網路並封鎖 VPN 服務。
業者端的說法與文件方向一致。一位署名「二毛」的中文翻牆部落格作者,以營運者角度記錄 4 月的「機場」(中國網友對付費翻牆代理服務的俗稱)斷線潮,認為主要機制是工信部通報加上「拔線」,而不是封包層的偵測改變;並描述以國內入口加境外中轉的架構成批失效,業者被迫漲價、改為直連,或改用自家客戶端的私有協議。這份記錄本刊是透過 Lantern 團隊維護的翻牆研究索引讀到,屬單一來源的營運者自述,其中廣東電信整頓跨境專線的說法,原文也只寫為「傳聞」。
另外要澄清一個流傳很廣的數字。今年 6 月有外媒以「只有 0.4% 能突破防火長城」為題報導,但原始研究是全球公共政策研究所(GPPi)與 ChinaFile 分析外洩的吉吉網絡(Geedge Networks)文件,數字是 2023 年新疆一地每日至少約 10 萬人、約當地 2,500 萬人口 0.4% 的 VPN 使用者估計,且作者明說是下限。它描述的是 2023 年新疆的使用規模,不是 2026 年全國的封鎖成功率。
防火長城是怎麼認出 VPN 的?
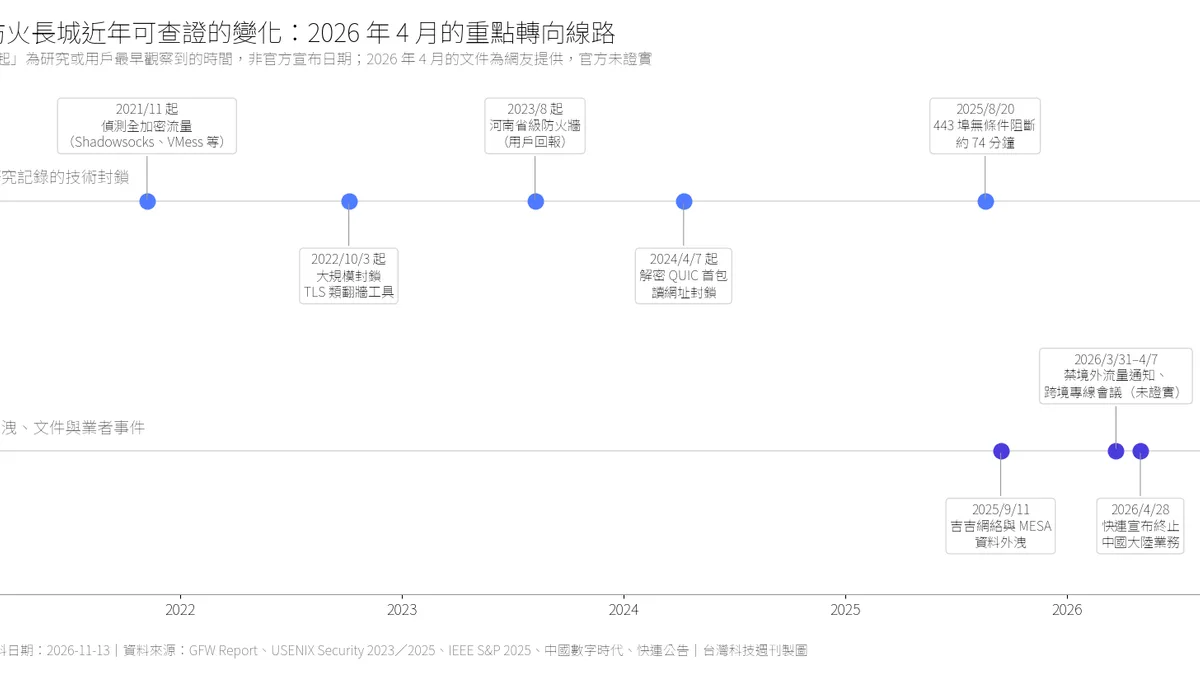
靠的是多種手段疊加:封 IP 與網域、檢查流量特徵、主動探測可疑伺服器,以及越來越多的行政手段。下表整理近年有研究或文件支撐的變化。
|
時間 |
變化 |
受影響對象 |
證據來源 |
|---|---|---|---|
|
2021 年 11 月起 |
偵測「全加密流量」,看起來像隨機亂碼的連線會被機率性封鎖 |
Shadowsocks、VMess、obfs4 等 |
USENIX Security 2023 論文 |
|
2022 年 10 月 3 日起 |
大規模封鎖以 TLS 包裝的翻牆工具,逾 100 名用戶回報 |
trojan、Xray、V2Ray TLS+WebSocket、VLESS、gRPC |
GFW Report 部落格 |
|
2023 年 8 月起(用戶回報) |
河南出現省級防火牆,只過濾出省流量 |
以網域為主,商業與政府相關網站居多 |
IEEE S&P 2025 論文 |
|
2024 年 4 月 7 日起 |
解密 QUIC 首個封包讀取網址(SNI)並封鎖 |
走 HTTP/3 的網站與以 QUIC 為基礎的工具 |
USENIX Security 2025 論文 |
|
2025 年 8 月 20 日 |
約 74 分鐘無條件阻斷 443 埠連線 |
中國與境外之間的大量 HTTPS 連線 |
GFW Report 部落格 |
|
2025 年 9 月 11 日 |
吉吉網絡與中科院 MESA 實驗室逾 500GB 資料外洩 |
揭露審查系統的供應商與部署地區 |
GFW Report、FOCI 2026 論文 |
|
2026 年 3 月 31 日至 4 月 7 日 |
電信下游禁境外流量的通知、工信部跨境專線會議(文件未獲官方證實) |
機場、中轉線路、跨境專線 |
中國數字時代 |
|
2026 年 4 月 28 日 |
快連宣布終止中國大陸業務,5 月恢復但不保證可用 |
快連用戶 |
快連公告、ABC |
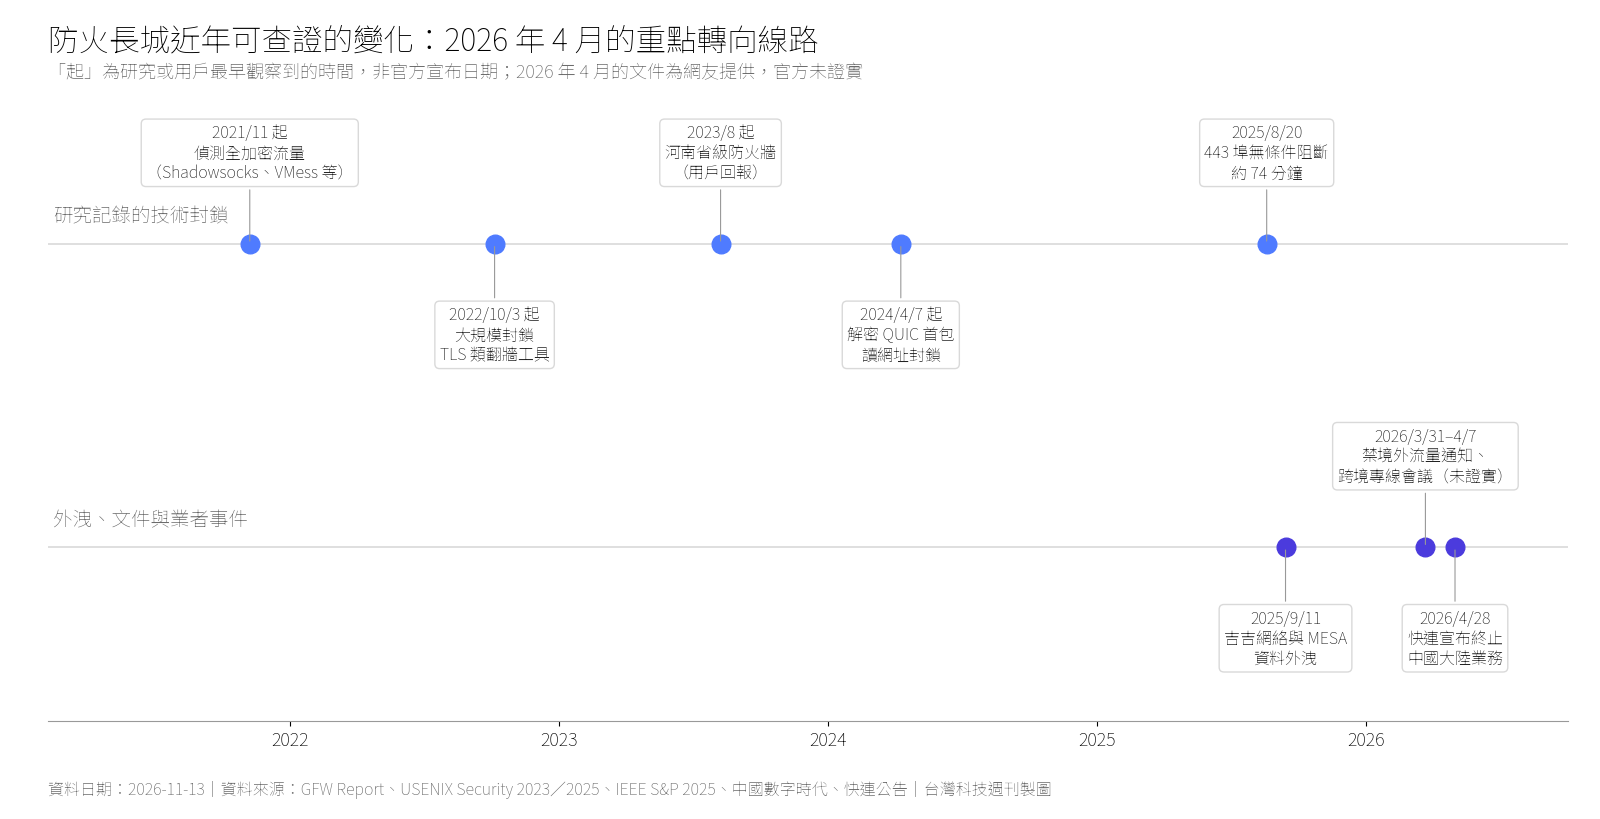
資料日期:2026 年 11 月 13 日整理。表中「起」指研究或用戶最早觀察到的時間,不是官方宣布日期。
最值得理解的是第一列。全加密流量是指從第一個位元組起就全部加密、沒有任何可辨識標頭的連線,Shadowsocks、VMess 的設計初衷正是「看起來什麼都不像」。Wu 等人在 USENIX Security 2023 的論文發現,防火長城反過來利用這一點:它先排除「不太可能是加密」的流量,例如開頭像 TLS 或 HTTP 的連線、可列印字元比例高的連線、位元分布明顯不像隨機的連線,剩下的才列為可疑。封鎖是機率性的,研究估計每條連線約 26.3% 機會被擋,觸發後約 180 秒內同一組來源、目的與埠的連線都會被阻斷,而且集中在熱門的虛擬主機業者網段,Cloudflare、Akamai 等大型 CDN 不受影響。換句話說,「完全不像任何東西」本身就成了特徵。
2022 年 10 月的封鎖則指向另一個方向。GFW Report 記錄,以 TLS 包裝的工具大量被封,受害伺服器多在熱門 VPS 機房,網域卻沒有被加入 DNS 或 SNI 黑名單,研究者據此判斷防火長城能準確辨識翻牆服務,而不是粗暴封鎖 443 埠。他們推測與客戶端的 TLS 指紋有關,但明寫尚未經實證。TLS 指紋是指客戶端在加密握手時送出的加密套件、擴充欄位與順序組合,瀏覽器與翻牆程式的組合往往不同。
2024 年起的 QUIC 審查顯示防火長城願意花運算成本。QUIC 是 HTTP/3 底層的 UDP 傳輸協定,它的首個封包雖經加密,但金鑰可由封包內的明文推導,任何路徑上的觀察者都能解開。Zohaib 等人發現防火長城正是大規模解密這個封包、讀出網址再封鎖;其 QUIC 黑名單與 TLS 黑名單只部分重疊,Jaccard 相似度 0.26,封鎖率在清晨負載較低時最高。
為什麼今年特別難熬?本刊的「線、紋、人」三道牆
因為今年被強化的主要是線路與管理,這兩道牆是任何混淆技術都碰不到的。本刊把中國對翻牆的管制拆成三道牆,用來判斷一則「VPN 失效」新聞到底發生在哪一層:
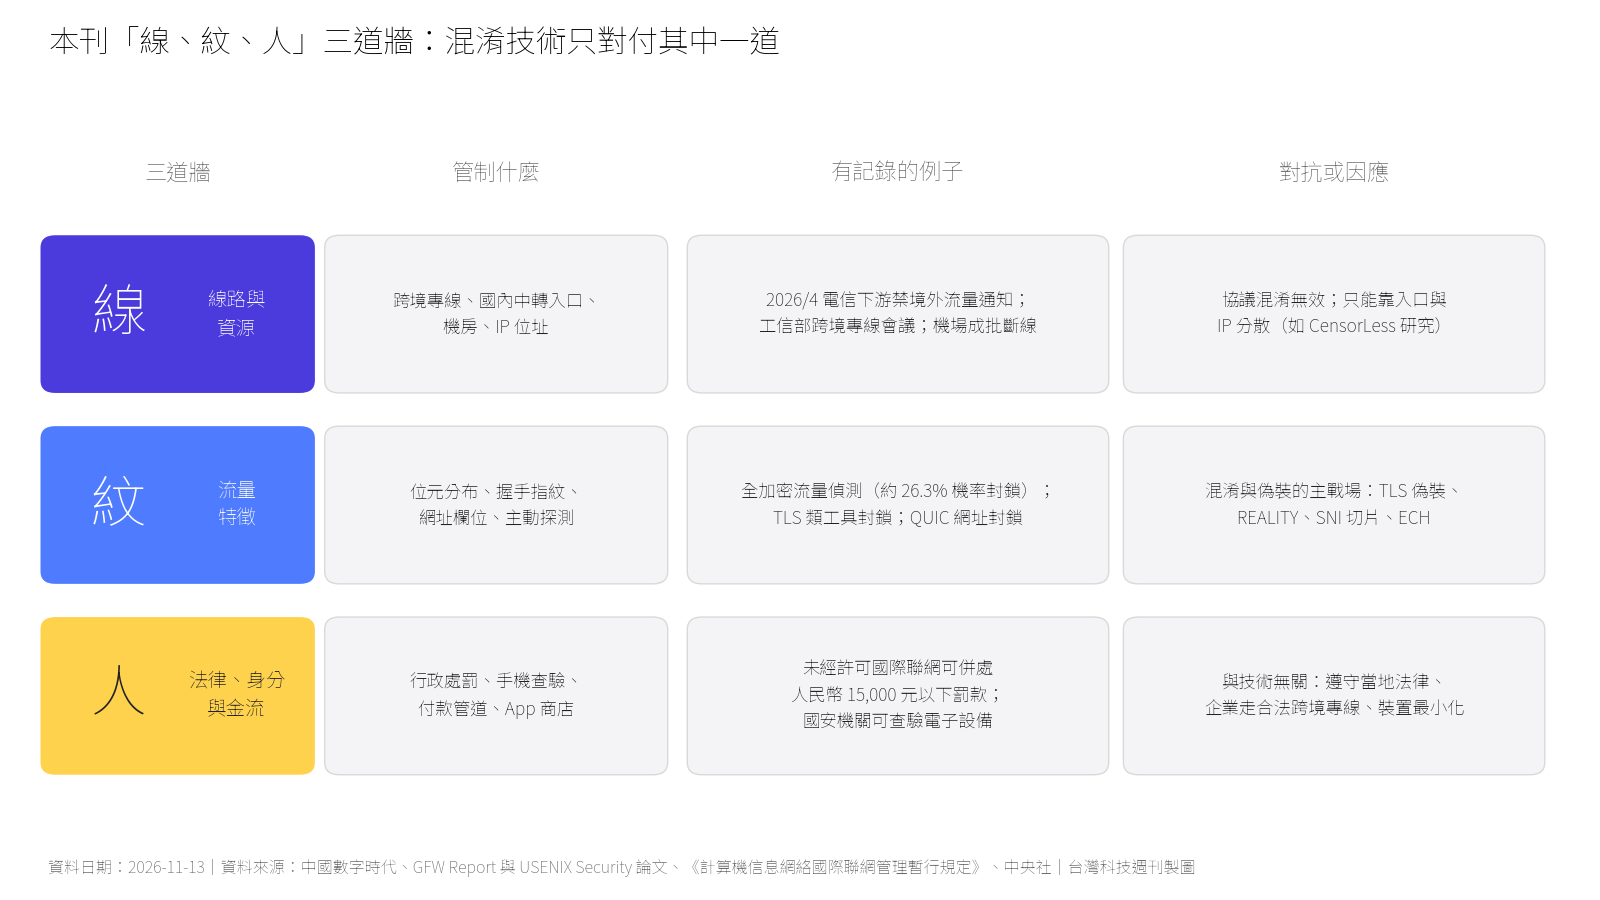
第一道是「線」,指實體與商業上的連線資源:跨境專線、國內中轉入口、機房與 IP 位址。封鎖方式是通報、斷線、清退與封 IP,靠的是行政命令與電信業者配合。第二道是「紋」,指流量的特徵紋路:位元分布、握手指紋、網址欄位、封包長度與時序,以及對可疑伺服器的主動探測。這是深度封包檢測(DPI)與研究論文最常討論的戰場。第三道是「人」,指法律、身分與金流:行政處罰、手機查驗、應用程式商店下架、付款管道關閉。
用這個框架回看 4 月:起航 CDN 的通知與工信部會議針對的是線;營運者記錄的「拔線」與中轉架構成批失效也是線;快連關閉大陸付款管道則落在人。快連公告說 20 天內幾乎每小時調整仍無法解決,本刊推論,若問題只在「紋」,一個有技術團隊的大型業者通常能靠更換協議特徵追上;長時間追不上,較符合入口線路或資源被大面積切斷的情況。這是推論,不是證明:快連沒有公開技術細節,防火長城也可能同時升級了偵測,只是尚未被研究者記錄。
這個區分對讀者的意義很實際。業者宣傳的「抗封鎖協議」「智慧混淆」,回答的幾乎都只是紋這一道牆;線斷了,再好的偽裝也沒有路可走;人這一道牆,則與技術完全無關,是使用者本人承擔的風險。
哪些對抗技術仍然有效?原理與公開研究
沒有任何技術能長期保證有效,但公開研究顯示幾個方向目前仍在拉鋸,以下只談原理。
讓流量「看起來像某種東西」。 針對全加密流量偵測,多個開源工具從 2022 年 1 月起讓加密握手的開頭變成可列印字元或類似 TLS、HTTP 的標頭,同年 10 月又出現調整位元分布的方法。USENIX 2023 論文作者表示,截至 2023 年 2 月這些策略在中國仍然有效。代價是:一旦防火長城更新免檢規則,這類偽裝就要跟著改。
偽裝成一般 HTTPS,並借用真網站的身分。 只是「包一層 TLS」在 2022 年已被證明不夠,因為握手指紋與伺服器憑證都可能露餡。REALITY 是開源專案 Xray 生態中的一種做法:伺服器在握手時呈現一個真實、與己無關的網站的 TLS 身分,經授權的客戶端會拿到臨時憑證並建立通道,未經授權的探測則被轉送到那個真網站,看到的是真網站的憑證與內容。專案自述這能消除伺服器端的 TLS 指紋,並讓營運者不必擁有網域。它要對抗的正是主動探測與憑證特徵。
但 REALITY 並非刀槍不入。翻牆社群論壇 Net4People 上,2025 年 11 月起有俄羅斯用戶回報,部分家用寬頻業者對 VLESS 加 REALITY 的連線進行干擾,大量傳輸時連線中斷,回報者懷疑觸發條件是同時建立的 TLS 連線數,後續討論中受影響的業者陸續增加。這是俄羅斯的用戶回報,不能直接推論到中國,但顯示一種偽裝技術一旦普及,就會成為被針對的對象。
處理 QUIC 的網址外露。 研究者提出的方向包括把首個封包的網址欄位拆到不同封包(SNI 切片),Firefox 137 已預設啟用,開源 QUIC 函式庫 quic-go 也在 2025 年 5 月的 0.52.0 版加入,隨後被 sing-box、Xray、Hysteria 等工具採用;加密客戶端問候(ECH)則是把真正的網址加密,研究發現防火長城不會封鎖 ECH,除非外層網址本身被封。普林斯頓大學與 GFW Report 在 PETS 2026 發表的 QUICstep,把含網址的握手經由抗封鎖通道送出,再把後續流量遷回直連路徑,在中國實測時,直接以 QUIC 連 YouTube 數次後即被封,經 QUICstep 則完成連續 50 次請求。
協議之外的分散。 線這道牆無法靠協議解決。PETS 2026 的 CensorLess 研究把短命的雲端無伺服器函式當作橋接點,在多個區域輪替,讓審查者難以靠 IP 或網址封鎖,作者在南京測試逾 36 小時未被封;Lantern 團隊在整理 4 月事件時也認為,抗封鎖需要 IP 與網路業者的多樣性,不只是協議層的閃避。本刊認為,這是今年最被低估的一點:分散的入口比更聰明的偽裝更難一次切斷。
還要記得封鎖並不一致。河南的省級防火牆在研究期間累計封鎖約 420 萬個網域,是國家級防火長城的五倍多;QUIC 封鎖有晝夜差異;全加密偵測只針對特定機房網段。同一個工具在北京能用、在鄭州不能用,或白天能用、清晨不能用,都是研究中可預期的現象。
在中國使用 VPN 合法嗎?
未經許可不合法,有被處罰的法律依據。中國國務院 1996 年發布、1997 年修正的《計算機信息網絡國際聯網管理暫行規定》第 6 條規定,國際聯網必須使用國家公用電信網提供的國際出入口信道,「任何單位和個人不得自行建立或者使用其他信道進行國際聯網」;第 14 條規定違者由公安機關責令停止聯網、給予警告,「可以並處 15000 元以下的罰款」,有違法所得者沒收。
工信部 2017 年 1 月的〈關於清理規範互聯網網絡接入服務市場的通知〉(工信部信管函〔2017〕32 號)進一步寫明,未經電信主管部門批准,不得自行建立或租用專線(含 VPN)等其他信道開展跨境經營活動。工信部當時答記者問時說明,規範對象是沒有國際通信業務資質、私自經營跨境電信業務的企業或個人;外貿與跨國企業因辦公自用需要跨境聯網,可以向依法設置國際通信出入口局的電信業者租用,不影響其正常運作。這句話是台商最該記住的合規路徑。
實際執法以業者與賣家為主,但個人也有案例。中國數字時代 2020 年整理浙江政務服務網公開的 62 筆「擅自建立、使用非法定信道進行國際聯網」處罰紀錄,時間在 2019 年 7 月至 2020 年 9 月,多為訓誡或警告,少數罰款約 1,000 元人民幣,依據都是上述第 6 條與第 14 條;本刊未逐筆核對原始紀錄。ABC 今年 6 月的報導也只說中國處罰了「部分業者與使用者」,沒有列出金額。
法律還可能收緊。公安部 2026 年 1 月 31 日公布《網絡犯罪防治法》草案,徵求意見至 3 月 2 日。人權觀察指出,草案把既有的未經批准 VPN 禁令納入網路犯罪框架,第 53 條涵蓋向中國境內用戶提供網路服務的境外個人與組織;人權觀察整理,對「嚴重」違法者的罰則包括最高 500 萬元人民幣罰款與 15 日拘留。依 NPC Observer 的追蹤,截至其 10 月 19 日更新,此法仍列為未制定,尚無全國人大常委會審議紀錄。
本刊提醒:在中國境內使用未經許可的 VPN 有受罰風險,讀者應遵守當地法律;企業需要跨境連線,應透過合法的跨境專線處理。
台灣人赴陸,資安與合規風險在哪裡?
風險不只在連不上網,更在你的手機本身。陸委會的數字顯示,2024 年 1 月 1 日至 2026 年 7 月 8 日,共有 385 名國人在中國大陸失聯、遭留置或可能被限制人身自由;其中公務員被盤查時,可能被要求當場檢查手機。陸委會 7 月也披露,一名內政部所屬機關的基層公務員 6 月赴福建旅遊,被國安人員帶離住處盤查 3 次、查手機約 7 小時。台灣對中國大陸、香港、澳門的旅遊警示維持橙色。
查手機有中國的法規授權。中國國家安全部 2024 年公布、7 月施行的《國家安全機關行政執法程序規定》第 40 條規定,對個人電子設備的查驗須經設區的市級以上國安機關負責人批准;緊急情況下,執法人員出示證件即可當場查驗,但規定沒有定義何謂緊急。經香港轉機或入境的人也要留意:聯合報報導,香港今年 3 月修訂國安法第 43 條的實施細則,拒絕向調查人員提供電子設備密碼最高可判監一年。
本刊認為,對台灣旅客與台商而言,裝在手機上的翻牆 App 本身就是一筆可被查驗的紀錄,它屬於「人」這道牆,與技術強弱無關。 實務上可以這樣分層處理:台商與駐點員工的業務連線,應由公司 IT 透過合法跨境專線與企業網路處理;個人赴陸盡量使用資料最少的裝置,出發前清理敏感內容並確認雲端帳號的登入保護;任何 VPN 都意味著業者看得見你的連線去向,選擇前可參考本刊〈VPN 測評還能信嗎〉的證據階梯。
目前有哪些選擇?
沒有任何一個選擇能保證在中國可用,合規的路徑只有向有資質的電信業者租用跨境專線,商用 VPN 的抗封鎖說法幾乎都是業者自述。下表把常被台灣與華語旅客提及的服務並列,只寫本刊打開官方頁面或可靠報導核對過的事實。
|
選項 |
官方自述的抗封鎖或協議設計 |
官方頁面是否提到中國 |
可查的外部資料或事件 |
|---|---|---|---|
|
企業跨境專線 |
由設有國際通信出入口局的電信業者提供 |
工信部明言外貿與跨國企業可租用 |
合規路徑,需經公司申辦 |
|
Astrill(StealthVPN) |
自研、受 OpenVPN 啟發並額外混淆,可走 UDP 或 TCP、自選埠;稱適合審查嚴格的國家 |
StealthVPN 頁面未提中國 |
本刊未查得獨立量測 |
|
Proton VPN(Stealth) |
2022 年 10 月推出,在 TCP 上以混淆的 TLS 隧道傳輸,稱「幾乎完全無法偵測」 |
公告未提中國 |
本刊未查得獨立量測 |
|
ExpressVPN(Lightway) |
核心程式碼開源,2021、2022 年由 Cure53 評估,2024 年 Rust 重寫後由 Cure53 與 Praetorian 稽核,預設含 ML-KEM 後量子保護 |
Lightway 頁面未提中國,也未提抗審查或混淆 |
稽核針對安全性,不涉及能否穿越封鎖 |
|
快連(LetsVPN) |
公告未說明技術細節 |
主要服務中國大陸用戶 |
4 月 28 日宣布終止大陸業務,5 月恢復但不保證可用 |
|
星連VPN(SingLink) |
自研不公開的 Beta、Sola、2.0 協議,另有 Mini 偽裝層;2.0 定位為「複雜網絡環境」 |
未宣稱中國可用;服務條款要求使用者自行確認合法性 |
本刊 11 月 12 日在台灣做過 Windows 實測,未在中國測試 |
資料日期:2026 年 11 月 13 日查閱官方頁面。表中設計說明皆為業者自述,本刊未驗證任何一家在中國境內的可用性。
三家國際業者的說法各有重點。Astrill 自述 StealthVPN 可用 TCP 443 模擬 HTTPS 流量,並稱「無法被自動化防火牆偵測」,但沒有說明偽裝方式;Proton VPN 的措辭較保留,說 Stealth 能繞過「大多數」防火牆與封鎖方法;ExpressVPN 的 Lightway 頁面強調開源與稽核,這類證據回答的是「實作是否安全」,不是「能否穿越防火長城」。快連則是一則警示:這家自述擁有上千萬用戶的業者,連續 20 天無法恢復後宣布退出,5 月恢復時已不再保證可用。
星連VPN 的官方協議頁說,Beta 是速度優先的日常協議,Sola 是在 2.0 技術體系上重構的傳輸協議,2.0 則面向「複雜網絡環境」、容易斷線的網路;Mini 是「疊加在協議上的自研偽裝層」,只改變連線在網路上呈現的外觀,加密與驗證仍由底層協議負責,官方也寫明這一系列「不宣稱絕對隱身」。以上皆為星連自述,協議規格與原始碼未公開。星連官網、協議常見問題與功能常見問題都沒有宣稱在中國大陸可用;它的「大陸代理模式」是讓身在中國大陸以外的人存取大陸限定的 App,方向相反。11 月 3 日更新的服務條款則寫明,使用者須自行判斷所在地是否合法,若當地限制或禁止這類服務就不得在當地使用,並表示不保證在所有地區穩定可用。
本刊 11 月 12 日在台灣以 Windows 筆電實測星連 2.6.2 版,詳見〈星連VPN 實測〉:台灣與日本節點下載約 236 至 267 Mbps、接近基準,一小時連線未掉包;但程式被強制結束時,流量會回到原本的網路,免費 Beta 節點資訊欄顯示的是以 WebSocket 承載、未開 TLS 的 Shadowsocks 2022。這次實測是在台灣網路上進行,本刊未在中國境內測試,無法證明星連在中國可用,也無從評估它面對防火長城的表現。
讀者該怎麼判斷一款 VPN 的抗封鎖說法?
先問它回答的是哪一道牆。業者談協議、偽裝、指紋,回答的是「紋」;它沒有告訴你國內入口與線路被切斷時怎麼辦,那是「線」;而法律責任、付款管道與退款規則,屬於「人」,在條款裡找得到答案。看到「保證可用」「100% 翻牆」這類說法,在今年 4 月之後尤其該存疑,快連的公告與恢復後的保留措辭,已經是最直接的反證。
其次是看證據的種類。開源程式碼與第三方稽核能回答安全性,研究論文能回答某種技術在某個時間點對防火長城是否有效,但沒有任何一家業者的官方頁面能回答「你下週在上海能不能連上」。對台灣讀者,本刊的建議順序是:先確認合規路徑,再管好裝置,最後才是比較工具。三道牆裡,只有一道是技術問題。
|台灣科技週刊
資料與方法說明
本文的技術變化以 GFW Report 及其合作者發表於 USENIX Security、IEEE S&P、PETS、FOCI 的論文與部落格為主;2026 年 4 月的事件以中國數字時代轉錄的文件、快連官方公告、ABC 與人權組織報導為依據。中國數字時代刊出的文件為網友提供的影像,來源無法獨立驗證,官方未證實;「二毛」的營運者記錄為單一來源,本刊讀到的是 Lantern 研究索引的摘要,未直接開啟原文。陸委會數字取自風傳媒、工商時報轉述,未取得陸委會新聞稿原文。
本刊查無 2026 年 10 月至 11 月防火長城技術升級的研究或主流媒體記錄;網路上部分「機場」導覽頁宣稱的封鎖比例與節點狀態屬商業推廣內容,未予採用。各 VPN 的設計說明均為官方自述,本刊未在中國境內測試任何服務;星連實測於台灣進行,方法與限制見站內實測文章。本文不提供任何翻牆設定或繞過教學。
參考資料
- GFW Report,〈Great Firewall Report 首頁〉,2026-11-13 查閱。
- Mingshi Wu 等,〈How the Great Firewall of China Detects and Blocks Fully Encrypted Traffic〉,USENIX Security 2023,2023-04-28。
- GFW Report,〈Large scale blocking of TLS-based censorship circumvention tools in China〉,2022-10。
- Mingshi Wu 等,〈A Wall Behind A Wall: Emerging Regional Censorship in China〉,IEEE S&P 2025,2025-05。
- Ali Zohaib、Qiang Zao 等,〈Exposing and Circumventing SNI-based QUIC Censorship of the Great Firewall of China〉,USENIX Security 2025,2025-07-31。
- GFW Report,〈Analysis of the GFW's Unconditional Port 443 Block on August 20, 2025〉,2025-08。
- GFW Report,〈Geedge & MESA Leak: Analyzing the Great Firewall's Largest Document Leak〉,2025-09-12。
- Jade Sheffey 等,〈Geedge Cases: Censorship Measurement Insights from the Geedge Networks Leak〉,FOCI 2026,2026-02-19。
- Seungju Lee 等,〈QUICstep: Evaluating connection migration based QUIC censorship circumvention〉,PETS 2026,2026-07-20。
- 中國數字時代,〈【真理部指令】關於全面封禁海外流量及嚴禁翻牆業務的緊急通知〉,2026-04-08。
- China Digital Times,〈Documents Raise Fear of Further Crackdown on Great Firewall Circumvention Tools〉,2026-04-12。
- 快連 LetsVPN,〈致快連用戶〉,2026-04-28。
- 中國數字時代,〈一個頭部VPN的倒下傳出明確信號:防火牆正在加高〉,2026-04-28。
- Iris Zhao,ABC News,〈As Beijing cracks down on VPNs, internet users in China find ways around the Great Firewall〉,2026-06-04。
- Human Rights in China,〈HRIC Digital Rights Report: April 2026〉,2026-05-18。
- Lantern circumvention-corpus,〈二毛:2026 年 4 月機場斷線記錄(摘要)〉,2026-11-13 查閱。
- Jessica Batke、Laura Edelson,GPPi,〈Behind the Great Firewall〉,2026-05-27。
- Xataka Móvil,〈El dato que demuestra el bloqueo casi total de las VPN en China〉,2026-06-10。
- Net4People,〈[[Russia] TLS connection-based policing applied on some home ISPs](https://github.com/net4people/bbs/issues/546)〉,2025-11-14 起。
- XTLS,〈REALITY〉,2026-11-13 查閱。
- 中國國家互聯網信息辦公室(轉載國務院令),〈中華人民共和國計算機信息網絡國際聯網管理暫行規定〉,1996-02-01 發布、1997-05-20 修正。
- 工業和信息化部,〈關於清理規範互聯網網絡接入服務市場的通知〉,2017-01-23。
- 工業和信息化部,〈工信部就《關於清理規範互聯網網絡接入服務市場的通知》答記者問〉,2017-01-26。
- 中國數字時代,〈浙江公安一直兢兢業業地處罰翻牆行為,做得對麼?〉,2020-10-04。
- Human Rights Watch,〈China: Cybercrime Bill Entrenches Censorship, Surveillance〉,2026-03-17。
- NPC Observer,〈Cybercrime Prevention and Control Law〉,2026-10-19 更新。
- 風傳媒,〈台灣人赴中國增10人失聯!陸委會曝:「這身分」不只遭3問題盤查,還會檢查手機〉,2026-07-12。
- 工商時報,〈陸委會再揭公務員赴陸風險:帶離住處盤查3次、查手機7小時〉,2026-07-30。
- 中央社,〈中國執法人員7月起可隨時查民眾手機 傳機場已提前實施〉,2024-05-07。
- 聯合報,〈港國安新規「拒交手機密碼可判刑1年」 陸委會示警:赴港前應慎思〉,2026-03-24。
- Astrill,〈StealthVPN〉,2026-11-13 查閱。
- Proton VPN,〈Defeat censorship with Stealth, our new VPN protocol〉,2022-10-06。
- ExpressVPN,〈Lightway〉,2026-11-13 查閱。
- 星連VPN,〈協議比較與選擇指南〉,2026-11-13 查閱。
- 星連VPN,〈協議常見問題〉,2026-10-30 更新。
- 星連VPN,〈功能常見問題〉,2026-10-30 更新。
- SingLinkVPN,〈Terms of Service〉,2026-11-03 更新。
- 台灣科技週刊,〈星連VPN 值得買嗎?Windows 實測加四本帳對帳的深度測評〉,2026-11。