台灣科技週刊|資安深度分析 資料查核截至:2026 年 11 月 17 日
過去一個多月,企業遠端連線用的 SSL VPN 設備,是全球資安通報最密集的一塊。SSL VPN 指員工用瀏覽器或用戶端程式、經由 HTTPS 連回公司內網的閘道設備,通常直接放在網際網路上。美國網路安全暨基礎設施安全局(CISA)的「已知遭利用漏洞目錄」(Known Exploited Vulnerabilities,簡稱 KEV)只收錄有證據已被實際攻擊的漏洞。從 10 月 13 日到 11 月 6 日,KEV 收錄了 Ivanti Connect Secure 3 個、Cisco ASA/FTD 的 SSL VPN 服務 1 個、SonicWall SonicOS SSL VPN 1 個,共 5 個漏洞。本週(11 月 10 日至 17 日)情勢延續:Ivanti 上傳漏洞的聯邦修補期限 11 月 13 日到期;同一天,Check Point 閘道作業系統的本機提權漏洞列入 KEV,修補期限只給 3 天;SonicWall 的期限則落在 11 月 20 日。
這波漏洞有兩點值得台灣企業特別注意。第一,好幾個漏洞都出在「登入」這道門:Ivanti 是驗證繞過,SonicWall 能繞過 SAML 與它強制執行的多因素驗證,Cisco 則是在設定第二道驗證時才會觸發。第二,CISA 從今年 6 月起在 KEV 中標註哪些漏洞要求「鑑識分流」(forensic triage),也就是先判斷設備有沒有被入侵、蒐集證據,再修補。修補只能堵住入口,已經進來的人不會因此離開。
這個月哪些 VPN 閘道漏洞正在被利用?
一個多月內有 5 個 SSL VPN 設備漏洞確認遭利用,另有 4 個防火牆或閘道漏洞也列入 KEV。下表整理與遠端連線服務直接相關的 5 個,以及本週新增的 Check Point 漏洞。表中的 CVSS 是通用漏洞評分系統,滿分 10 分,數字越高越嚴重。
|
產品 |
CVE 編號 |
問題性質 |
CVSS |
列入 KEV |
聯邦修補期限 |
要求鑑識分流 |
|---|---|---|---|---|---|---|
|
Ivanti Connect Secure |
CVE-2026-104935 |
未經驗證即可繞過驗證並執行指令 |
8.6 |
10/13 |
10/16 |
是 |
|
Cisco ASA/FTD |
CVE-2026-76418 |
SSL VPN 服務遭特製請求導致設備重開機 |
8.6 |
10/29 |
11/01 |
否 |
|
Ivanti Connect Secure |
CVE-2026-111357 |
本機提權至 root |
7.0 |
10/30 |
11/02 |
是 |
|
Ivanti Connect Secure |
CVE-2026-118527 |
已登入者可把檔案寫到可預測的位置 |
4.3 |
10/30 |
11/13 |
否 |
|
SonicWall SonicOS SSL VPN |
CVE-2026-19868 |
可繞過 SAML 與 SAML 強制的多因素驗證 |
7.1 |
11/06 |
11/20 |
否 |
|
Check Point 閘道與管理伺服器 |
CVE-2026-123039 |
Gaia 作業系統本機提權至 root |
7.8 |
11/13 |
11/16 |
是 |
資料日期:2026 年 11 月 17 日。列入日期、期限與鑑識分流欄位取自 CISA KEV 目錄 2026.11.13 版;CVSS 取自 CVE 紀錄,SonicWall 的 7.1 分取自 BleepingComputer 報導。日期為美國時間。
同一段時間,KEV 也收錄了 Citrix NetScaler ADC/Gateway(CVE-2026-88779,10 月 4 日)、Palo Alto PAN-OS(CVE-2026-0322,10 月 14 日)與 Fortinet FortiOS 等產品(CVE-2025-61624,10 月 16 日)的漏洞。本刊把這 9 個漏洞都算作企業邊界閘道漏洞;它們未必都經由 VPN 登入頁面觸發,但都在同一類放在網路邊界的設備上。
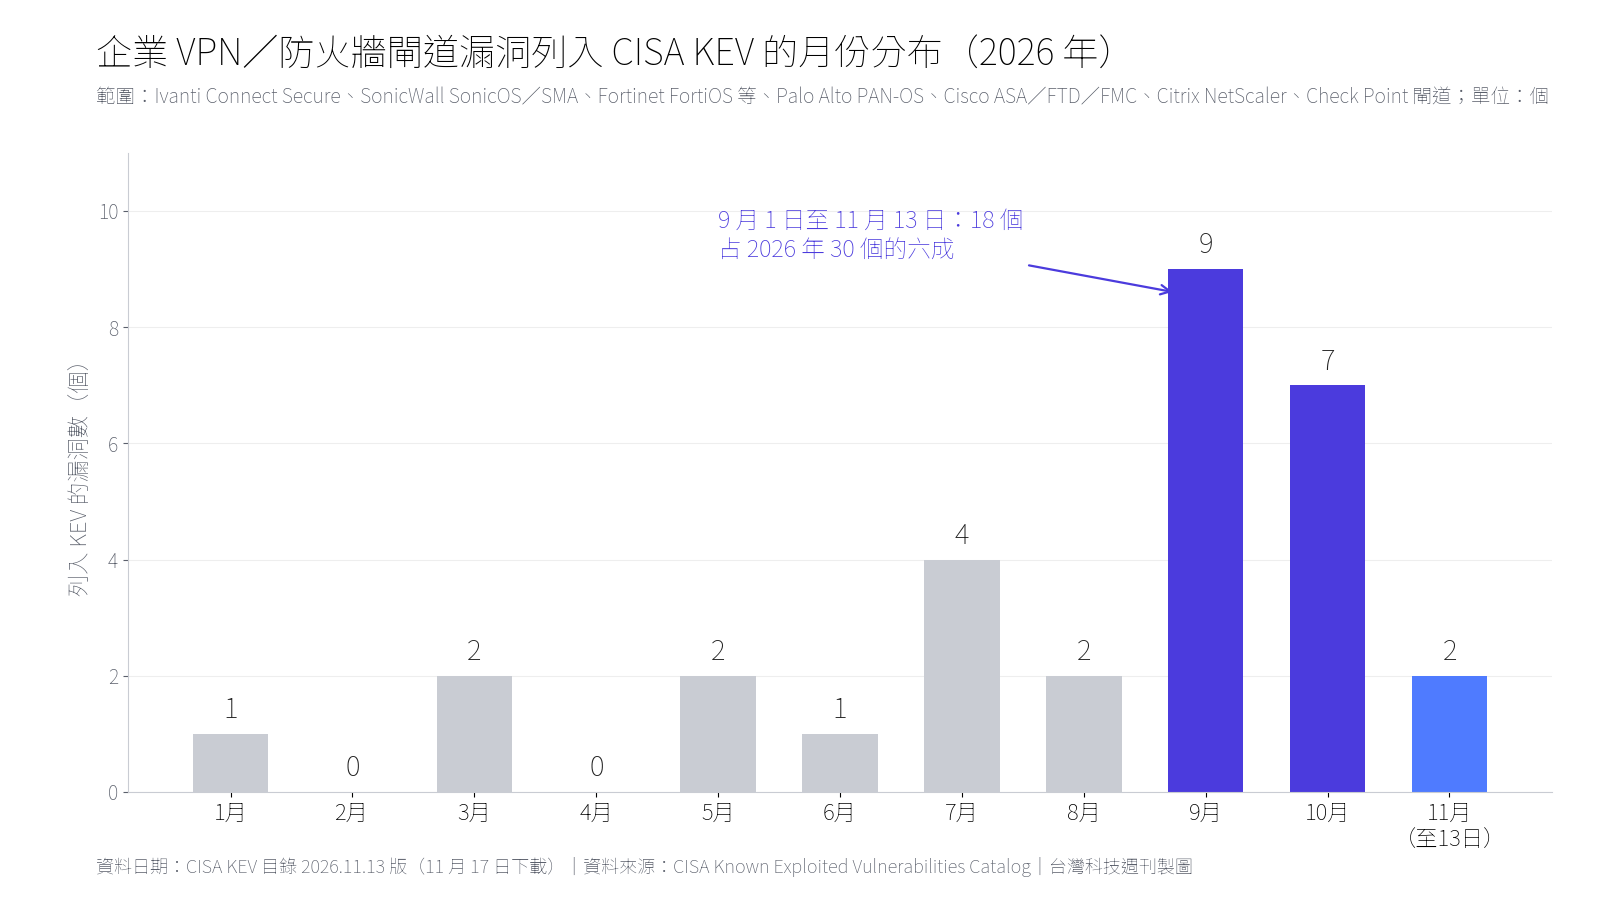
把時間拉長看,本刊統計 KEV 目錄 2026.11.13 版,今年共新增 297 個漏洞。其中屬於 Ivanti、SonicWall、Fortinet、Palo Alto、Cisco、Citrix、Check Point 的 VPN、防火牆閘道及其管理平台的有 30 個,9 月 1 日以後占了 18 個,約六成。單月最多是 9 月的 9 個,10 月有 7 個。這是本刊依產品名稱篩選的結果,範圍定義不同,數字也會不同。
Ivanti Connect Secure 的攻擊鏈是怎麼運作的?
最完整的公開分析來自美國資安公司 Volexity 在 10 月 13 日發布的報告。攻擊者串接三個漏洞,在已經打滿當時所有修補的 Connect Secure 22.8R2.4 上,從未登入一路取得 root 權限。
依 Volexity 的描述,第一步是在公開的 welcome.cgi 頁面請求中加入 X-DSCGI-PATH 標頭,把請求導向原本需要登入才能使用的程式;第二步利用 wu.cgi 的競態條件,讓上傳的 Perl 腳本在被系統刪除前先執行;第三步修改記憶體中的程式庫,讓以 root 身分執行的 dsinvoked 程序執行惡意腳本,事後再把記憶體改回原狀。Volexity 觀察到的活動最早從 10 月 3 日開始;BleepingComputer 報導另一家資安公司 Defused 看到的最早跡象是 10 月 1 日。
這個攻擊者的手法很難用傳統方式偵測。Volexity 指出,攻擊者沒有安裝後門或網頁木馬,每下一個指令就重新跑一次整條漏洞鏈,指令與結果都藏在 HTTPS 請求裡。對方還會選擇性竄改 Ivanti 的除錯紀錄與 Linux 稽核紀錄,並把封包擷取工具改名藏在隱藏目錄。Volexity 直接寫明,Ivanti 的完整性檢查工具(Integrity Checker Tool)可能無法辨識設備已遭入侵,必須靠鑑識與網路分析才能確認。
攻擊者進來之後的目標是身分資料。Volexity 記錄的行為包括取出設備上儲存的 LDAP 網域帳密、利用被盜的 Active Directory 服務帳號查詢 LAPS 本機管理員密碼與 BitLocker 復原金鑰、擷取 LDAP 流量找明文密碼與 NTLM 雜湊,以及 Kerberoasting 與密碼噴灑。Volexity 把這個組織暫稱為 UTA0576,以低信心評估其動機偏向犯罪而非間諜活動,並以中等信心評估對方使用大型語言模型協助開發漏洞利用程式。AI 在攻防兩端的角色,本刊在〈GPT-6 Cyber 誰能用?〉有另文討論。
Ivanti 的修補也分批進行。依 Volexity 報告的更新,驗證繞過在 10 月 13 日修補,提權漏洞在 10 月 29 日修補;上傳漏洞的 CVE 紀錄則在 11 月 3 日公開,寫明 22.8R2.6 以前的版本受影響。BleepingComputer 引述 Shadowserver 的追蹤,網路上可連到的 Connect Secure 設備超過 5,000 台。從 KEV 目錄也能看出這個產品線的壓力:自 2021 年 11 月目錄建立以來,CISA 共收錄 38 個 Ivanti 漏洞,其中 12 個標註曾被勒索軟體利用,Connect Secure 及其前身相關產品占 16 個。
SonicWall 與 Cisco 的漏洞為什麼都卡在登入流程?
這兩個漏洞的共同點是:只有在企業啟用了某種較嚴格的登入設定時才會被觸發。換句話說,越認真設定多重驗證的企業,越需要確認自己是否在受影響範圍內。
SonicWall 在 11 月 6 日發布編號 SNWLID-2026-0014 的公告,一次揭露 SonicOS 7 個漏洞。其中 CVE-2026-19868 讓持有「另一種驗證方式」有效帳密的人,可以繞過 SAML 驗證,進而繞過由 SAML 強制執行的多因素驗證。SAML 是企業常用的單一登入標準,很多公司用它把 VPN 登入接到雲端身分平台,再由平台要求手機推播或驗證碼。這個漏洞代表,如果設備上同時存在本機帳號、LDAP 等其他驗證管道,攻擊者拿到其中一組密碼,就可能繞過企業以為一定會經過的多因素驗證。原廠說明只有啟用 SAML 作為 SSL VPN 登入方式的系統受影響。
依 CVE 紀錄,受影響的是 Gen7 的 7.3.3-7015 及更早版本,以及 Gen8 的 8.2.2-8015 及更早版本。iThome 報導,SonicWall 在 10 月 20 日就先釋出 Gen7 的 7.3.4-7013,11 月 5 日再推出 7.3.4-7015,Gen8 的修補版 8.2.3-8015 則在 11 月 6 日推出。BleepingComputer 報導原廠表示沒有替代緩解方式,並說 SonicWall 的資安事件回應團隊「調查了一份顯示可能遭利用的通報」,但沒有公布細節。同一份公告的其他漏洞還包括兩個 8.8 分的管理介面漏洞,以及 SSL VPN 與 TACACS+ 服務中未登入即可觸發、可能導致服務中斷的緩衝區溢位。
Cisco 的 CVE-2026-76418 在 10 月 28 日公告,CVSS 8.6 分。漏洞位於 ASA 與 FTD 的遠端存取 SSL VPN 服務,起因是隧道群組設定了第二道驗證(secondary authentication)時的邏輯錯誤,未登入的攻擊者送出特製請求就能讓設備重開機。Cisco 公告寫明,其產品資安事件回應團隊在 2026 年 10 月得知這個漏洞已遭實際利用。單看結果是服務中斷,但對依賴 VPN 遠端上班的企業來說,邊界設備反覆重開機本身就是營運事故。
把今年的 KEV 目錄攤開,登入流程出問題已經是常態。5 月的 Palo Alto PAN-OS CVE-2026-0257 能繞過驗證、建立未經授權的 VPN 連線;6 月的 Check Point CVE-2026-50751 是 IKEv1 金鑰交換的驗證缺陷,攻擊者不需要正確密碼就能建立遠端存取 VPN 連線。這兩個漏洞在 KEV 中都標註為「已知被勒索軟體利用」。
本週有什麼新進展?
本週的重點是期限與新增項目,而不是新的大型攻擊報告。
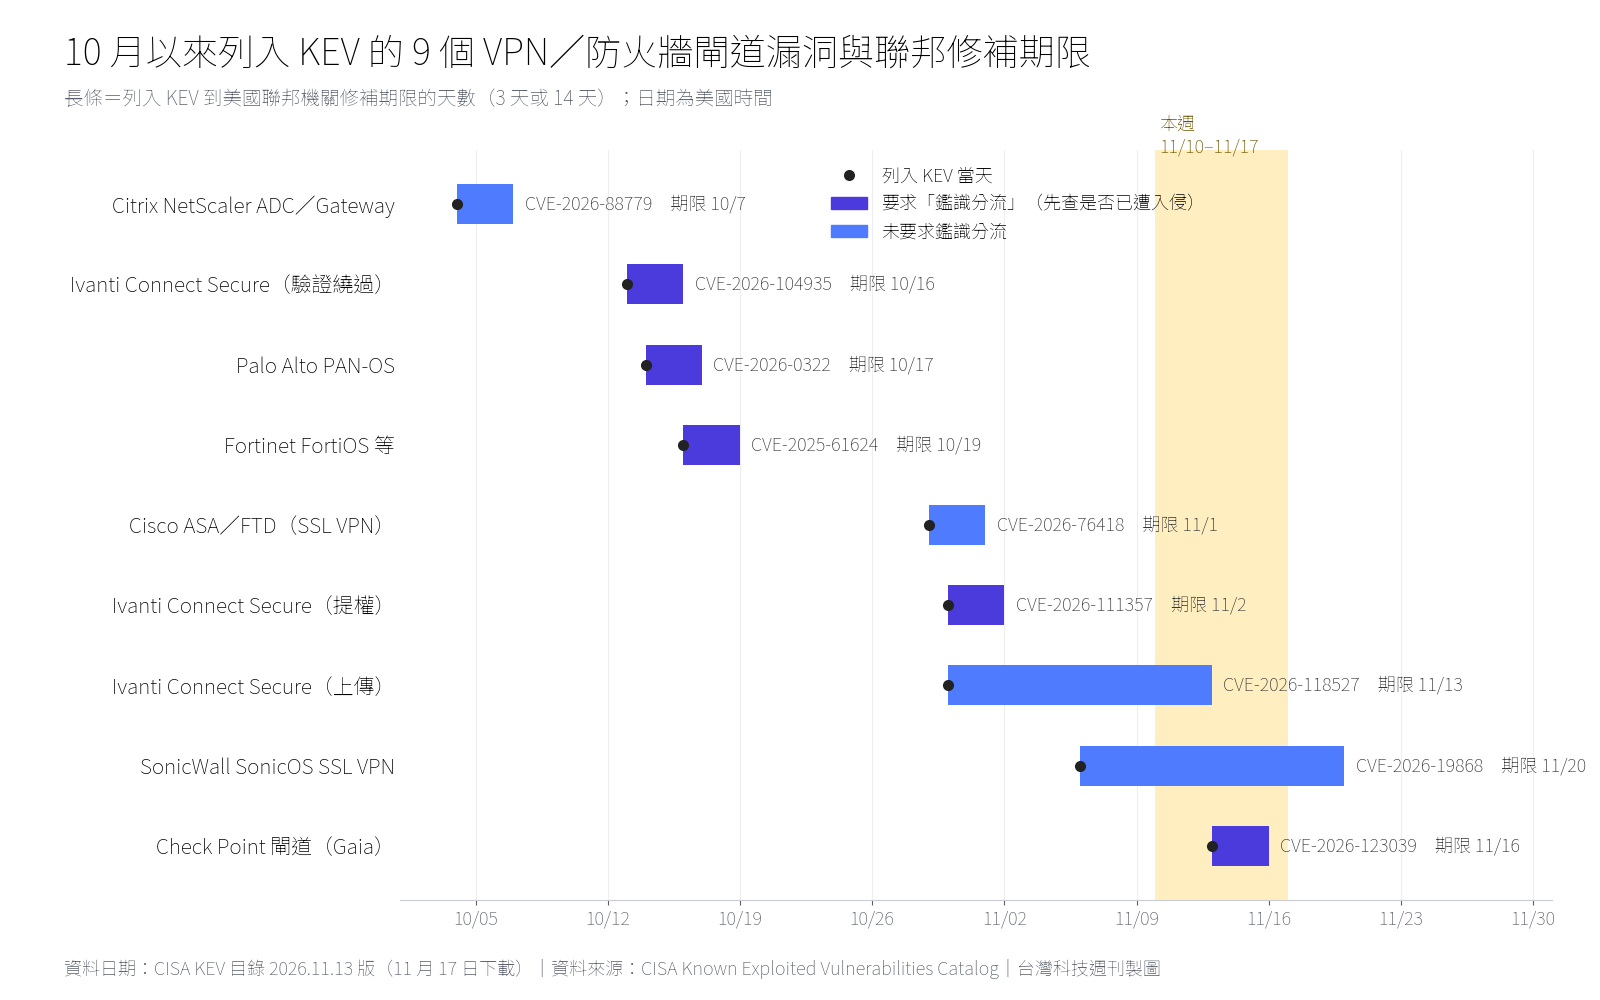
11 月 13 日,CISA 把 Check Point 的 CVE-2026-123039 列入 KEV,修補期限是 11 月 16 日,並要求鑑識分流。依 Check Point 在 11 月 12 日送出的 CVE 紀錄,Gaia 作業系統的 DynamicCLI 程序以 root 身分執行,監聽一個任何人都能寫入的本機通訊端(/tmp/dynamic_socket),而且不檢查連線者身分,因此任何已登入的本機使用者都能透過它以 root 身分執行指令。受影響的是 Quantum Security Gateway 與 Security Management 的 R81.20(Jumbo Hotfix Take 173 以下)、R82(Take 130 以下)、R82.10(Take 50 以下)與 R82.20(Take 10 以下)。這是本機提權漏洞,攻擊者得先有一個帳號;但對已經用其他手法登入閘道的人來說,它是拿到最高權限的捷徑。本刊無法開啟 Check Point 的原廠說明頁(sk1000362),利用規模與修補細節以原廠公告為準。
同一天,Ivanti CVE-2026-118527 的聯邦修補期限到期。SonicWall CVE-2026-19868 的期限則在本週五、11 月 20 日。截至 11 月 17 日,本刊沒有在 KEV 目錄中查到本週新增的 SSL VPN 登入服務漏洞;11 月 9 日、10 日新增的項目集中在 OpenSSH、Barracuda 郵件閘道、Outlook 與 Chromium 等其他產品。
CISA 的「鑑識分流」是什麼?為什麼要先查再補?
鑑識分流是 CISA 今年 6 月 10 日發布的約束性營運指令 BOD 26-04 新增的要求:對被標記的漏洞,聯邦機關不只要修補,還要判斷資產是否已遭入侵。BOD 26-04 取代了 2019 年的 BOD 19-02 與 2021 年建立 KEV 制度的 BOD 22-01,改用四個變數決定修補急迫性:資產是否對外公開、漏洞是否列入 KEV、利用過程能否自動化,以及攻擊者能取得部分還是完整控制權。
這套規則讓期限明顯縮短。本刊統計,KEV 目錄 7 月 1 日以後新增的 151 個漏洞中,116 個的修補期限是列入後 3 天,其餘 35 個是 14 天。KEV 資料中「要求鑑識分流」的欄位最早出現在 6 月 25 日列入的項目,至 11 月 13 日共有 105 個漏洞被標記。本文表中的 Ivanti 驗證繞過與提權漏洞、Check Point 漏洞都在其中。
CISA 的實施指引把鑑識分流排成六個步驟,時間以漏洞列入 KEV 起算:2 小時內界定範圍,並建立不依賴可能已遭入侵設施的通訊管道;2 到 24 小時內保全證據,指引寫明「盡可能不要在蒐集證據之前更動或修補系統」,並先蒐集記憶體等揮發性資料;證據蒐集完再修補;6 到 24 小時內圍堵,且不要驚動攻擊者;24 到 48 小時內分析是否有未授權存取、橫向移動、持續性機制或資料外流;48 到 72 小時內決定是否升級為完整的事件應變。指引也說明,這個時間表是建議做法,必須做到的是「足夠的鑑識分流」。
順序很重要,因為修補會抹掉證據。Ivanti 案就是例子:攻擊者不留後門,又會刪除紀錄,Volexity 是靠記憶體與磁碟映像、核心傾印才還原整條攻擊鏈。如果管理者看到公告就直接升級、重開機,最可能留下痕跡的記憶體內容就沒了,企業可能永遠不知道帳密是否早已外流。
本刊分析:VPN 閘道的「三本帳」
本刊認為,這波事件顯示企業管理 VPN 閘道時,至少要對三本帳,而多數企業只對了第一本。
第一本是版本帳:設備現在跑的版本,在不在原廠列出的修補版本之後。 這是最基本也最常被當成全部的一本。它的難處在於版本號混亂:Ivanti 的修補分三批,不同 CVE 紀錄寫的修補版號不完全一致;Check Point 要看 Jumbo Hotfix 的 Take 編號;Cisco 依 ASA、FTD 各分支列出不同的修補版。對帳時應以原廠公告為準,不能只看「已是最新韌體」。
第二本是門路帳:設備上到底開了幾條登入路徑,每一條是否都強制經過多因素驗證。 SonicWall 漏洞的教訓是,只要還有一條「另一種驗證方式」存在,SAML 加多因素驗證就可能被繞過;Cisco 漏洞則出在第二道驗證的設定上。企業要列出 VPN 設備上的本機帳號、LDAP/RADIUS 連線、SAML 設定、隧道群組與預設群組,把用不到的路徑關掉。這一本也包括設備存放的服務帳號:Ivanti 案中,攻擊者從 VPN 設備拿到 LDAP 帳密,再進入 Active Directory。
第三本是證據帳:在修補之前,有沒有留下足以判斷「是否已被入侵」的紀錄。 包括設備的系統與稽核紀錄是否同步送到外部的紀錄伺服器、能否在修補前擷取記憶體或支援檔、網域控制站有沒有可對照的登入紀錄。紀錄只存在設備本機,等於讓攻擊者自己保管證據。
|
帳本 |
要回答的問題 |
這波事件的對照 |
常見缺口 |
|---|---|---|---|
|
版本帳 |
是否已在原廠修補版本之後 |
Ivanti 分三批修補;SonicWall 10 月 20 日即有 Gen7 修補版 |
只看「已更新」,沒對照公告版號 |
|
門路帳 |
每條登入路徑是否都強制多因素驗證 |
SonicWall 可經其他驗證方式繞過 SAML;Cisco 在第二道驗證設定下觸發 |
遺留本機帳號、預設群組、未用的 LDAP 連線 |
|
證據帳 |
修補前能否判斷是否已遭入侵 |
Ivanti 攻擊者刪除紀錄、不留後門;CISA 要求先保全證據 |
紀錄只存本機、修補即重開機 |
資料日期:2026 年 11 月 17 日。本刊整理自 Volexity、SonicWall(經 BleepingComputer 與 iThome 報導)、Cisco 與 CISA 文件。
三本帳的關係是:版本帳決定今天以後的風險,門路帳決定被突破時能進來多深,證據帳決定企業能不能知道過去發生了什麼。本刊在〈AI Agent 資安深度解析〉中談過「授權範圍比入口更重要」,VPN 閘道是同一個道理:它握有網域帳密與內網通道,一旦失守,影響範圍遠大於設備本身。〈91APP 遭駭解析〉中的共用金鑰問題,也是同一類「一把鑰匙開很多門」的風險。
台灣企業現在該怎麼檢查與修補?
最實際的做法是依品牌逐台對帳,先確認有沒有受影響,再依「先保全證據、再修補、後換帳密」的順序處理。以下整理自原廠公告、CVE 紀錄與 CISA 文件,實際版本以原廠最新公告為準。
Ivanti Connect Secure: 先確認版本。22.8R2 分支依 CVE 紀錄至少要到 22.8R2.6;25.1 分支的修補版號在不同 CVE 紀錄中寫法不一,應直接對照 Ivanti 公告。如果 10 月初以後設備一直對外開放、又沒有及時修補,Volexity 的建議是做記憶體與網路鑑識,不要只依賴完整性檢查工具;可從網頁伺服器紀錄找大量帶有 X-DSCGI-PATH 標頭、且標頭與網址路徑不一致的 welcome.cgi 請求,並檢查 /tmp 目錄與名為 dsstatmond 的可疑程序。設備上存放的 LDAP 服務帳號,以及 Active Directory 中可能被查詢的 LAPS 密碼、BitLocker 復原金鑰,應評估是否全面更換。
SonicWall SonicOS: 先看 SSL VPN 是否使用 SAML 登入。有的話,Gen7 要升到 7.3.4-7013 以後(目前已有 7.3.4-7015),Gen8 要升到 8.2.3-8015 以後。原廠表示沒有替代緩解方式,因此不能靠改設定拖延。同時檢查設備上是否還有本機帳號或 LDAP 等其他驗證管道可以登入 SSL VPN,並查看近期 VPN 登入紀錄中,是否有未經 SAML 流程卻成功登入的帳號。
Cisco ASA/FTD: 檢查執行中的設定是否啟用 webvpn,並逐一檢查隧道群組(包括預設的 DefaultWEBVPNGroup)是否設定了 secondary-authentication-server-group。受影響就升級到 Cisco 列出的修補版,例如 ASA 9.20 分支要到 9.20.4.50、FTD 7.4 分支要到 7.4.9。暫時無法升級時,Cisco 列出的緩解方式是停用隧道群組清單,或移除預設群組的第二道驗證,但後者會降低 VPN 的安全性。
Check Point: 確認閘道與管理伺服器的版本及 Jumbo Hotfix Take,落在受影響範圍就安裝較新的 Take;同時盤點誰有 Gaia 的本機帳號,因為這個漏洞的前提是攻擊者已能登入。
不論哪個品牌,都有幾件通用的事:管理介面不要直接開在網際網路上;設備紀錄要即時送到外部的紀錄平台;修補前先擷取支援檔或記憶體;修補後更換設備上儲存的服務帳號密碼。台灣電腦網路危機處理暨協調中心(TWCERT/CC)在 6 月針對 Fortinet 設備大規模憑證外洩事件提出的建議也適用:中斷進行中的管理員連線並重設密碼、為所有管理員與 VPN 帳號啟用多因素驗證、檢查是否有可疑的隱藏帳號,以及對照網域控制站的紀錄找出橫向移動跡象。
台灣有機關或企業受影響嗎?
截至 11 月 17 日,本刊沒有查到台灣機關或企業因這幾個漏洞受害的公開通報,但這不代表沒有。KEV 是美國聯邦機關的修補依據,不直接約束台灣企業;這幾家廠商的設備在台灣都有銷售,企業不能因為國內沒有新聞就假設自己不受影響。
本刊 11 月 17 日查詢 TWCERT/CC 的資安新聞列表,最新一則是 11 月 4 日,沒有針對這幾個漏洞的專文;國內媒體方面,iThome 報導了 SonicWall 漏洞。TWCERT/CC 近期與 VPN 閘道最相關的通報是 6 月 30 日的「FortiBleed」:依其引述的情資,約 75,000 台 FortiGate 防火牆與 VPN 閘道的登入憑證可能外洩,攻擊者對超過 32 萬台 FortiGate 設備發動約 11.6 億次登入嘗試。Fortinet 表示該事件不涉及新的 FortiOS 漏洞,而是舊有外洩帳密與暴力破解。這起事件和本月的漏洞不同,卻指向同一個方向:攻擊者想要的是能登入 VPN 的身分,不論是透過漏洞還是密碼。
長期來看,企業該不該換掉 SSL VPN?
答案取決於企業能否持續把三本帳對清楚,而不是單純換掉某個品牌。本刊認為,從 KEV 紀錄來看,問題不集中在單一廠商:今年 30 個邊界閘道 KEV 項目分散在七家廠商,Citrix 6 個最多,SonicWall、Cisco 各 5 個,Check Point、Fortinet 各 4 個,Ivanti、Palo Alto 各 3 個。換品牌只是把版本帳換一本,門路帳與證據帳的工作仍在。
比較務實的方向有三個。一是縮小暴露面:只讓 VPN 登入頁對外,管理介面與其他服務一律不公開;二是把身分驗證收斂到一條路徑,避免本機帳號、舊的 LDAP 設定與 SAML 並存;三是把閘道當作需要被監控的伺服器,而不是一台裝好就不管的設備,紀錄外送、定期鑑識、異常登入告警都要有人負責。CISA 把修補期限壓到 3 天、又要求先做鑑識,等於承認攻擊者動作比修補週期快。對沒有 24 小時資安團隊的中小企業來說,與其追求每次都在 3 天內補完,不如先確保證據帳完整,讓事後至少查得出發生了什麼。
|台灣科技週刊
資料與方法說明
本文的漏洞列入日期、聯邦修補期限、是否要求鑑識分流與勒索軟體利用標註,取自本刊 11 月 17 日下載的 CISA KEV 目錄 JSON 檔(目錄版本 2026.11.13)。「VPN/防火牆閘道」的統計範圍為本刊依廠商與產品名稱篩選:Ivanti Connect Secure、SonicWall SonicOS 與 SMA、Fortinet FortiOS 及含 FortiOS 的多產品項目、Palo Alto PAN-OS、Cisco ASA/FTD/FMC、Citrix NetScaler、Check Point 閘道與管理產品,不含電子郵件閘道等其他設備;範圍定義不同,數字會不同。CVSS 分數與受影響版本取自 CVE.org 的 CVE 紀錄。SonicWall 原廠公告頁與 Ivanti、Check Point 的原廠說明頁本刊無法以程式讀取,相關內容引自 CVE 紀錄、KEV 目錄、BleepingComputer 與 iThome 報導,並已註明。Volexity 對攻擊者動機與使用語言模型的判斷屬該公司評估,信心程度依原文標示。Shadowserver 的設備數量為 BleepingComputer 轉述。本文沒有實際測試任何設備。
參考資料
- CISA,〈Known Exploited Vulnerabilities Catalog(JSON,版本 2026.11.13)〉,2026-11-13。
- CISA,〈CISA Adds One Known Exploited Vulnerability to Catalog〉,2026-11-06。
- CISA,〈CISA Adds Two Known Exploited Vulnerabilities to Catalog〉,2026-11-13。
- CISA,〈BOD 26-04: Prioritizing Security Updates Based on Risk〉,2026-06-10。
- CISA,〈BOD 26-04 Implementation Guidance〉,2026-11-17 查閱。
- Volexity,〈A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days〉,2026-10-13。
- Cisco,〈Cisco Secure Firewall ASA and FTD Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability〉,2026-10-28。
- CVE Program,〈CVE-2026-19868〉,2026-11-06。
- CVE Program,〈CVE-2026-104935〉,2026-10-13。
- CVE Program,〈CVE-2026-111357〉,2026-10-15。
- CVE Program,〈CVE-2026-118527〉,2026-11-03。
- CVE Program,〈CVE-2026-123039〉,2026-11-12。
- CVE Program,〈CVE-2026-76418〉,2026-10-28。
- BleepingComputer,〈SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks〉,2026-11-06。
- BleepingComputer,〈Ivanti patches two more Connect Secure zero-days chained in attacks〉,2026-11-02。
- iThome,〈SonicWall修補SSL-VPN身分驗證繞過漏洞,原廠示警可能遭利用〉,2026-11。
- TWCERT/CC,〈「FortiBleed」大規模憑證竊取行動:企業防火牆與VPN設備面臨風險〉,2026-06-30。