台灣科技週刊|資安深度分析 資料查核截至:2026 年 11 月 13 日
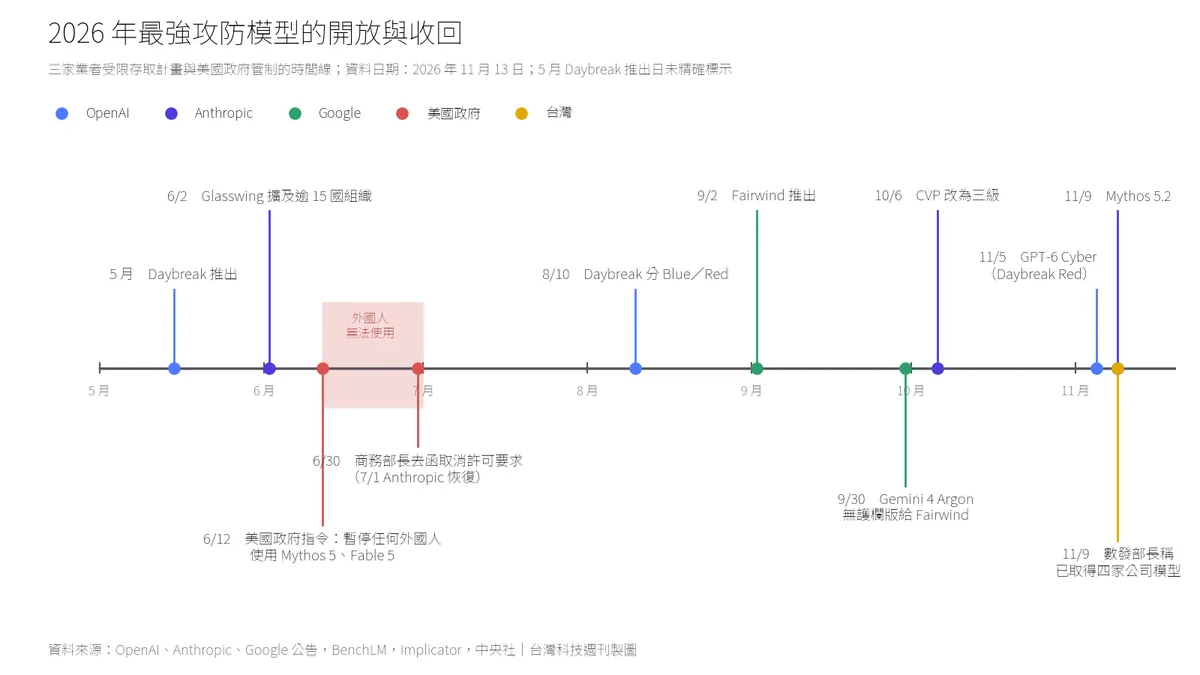
OpenAI 在 11 月 5 日發布 GPT-6 Cyber,這是以旗艦模型 GPT-6 Astra 為基礎、專為漏洞研究與攻擊測試調校的版本,首波只給一小群通過 Daybreak Red 審核的客戶,透過 API 與程式代理工具 Codex 使用。四天後,Anthropic 推出 Claude Mythos 5.2,資安用途同樣只對通過「網路安全驗證計畫」(Cyber Verification Program,簡稱 CVP)的組織開放。Google 則從九月起把放寬防護的 Gemini 模型放進 Fairwind 計畫。
這件事重要,是因為「能不能拿到最強模型」已從價格問題變成資格問題:模型強到不能直接賣,得先確認你是誰、怎麼管、要測誰。對台灣這不是遠方新聞。數位發展部長林宜敬 11 月 9 日在立法院表示,已取得 Anthropic、OpenAI、Google、Microsoft 四家公司的 AI 模型,要協助各部會掃描漏洞;兩天後,數發部說已有十多家企業通報受害,多數事件與 AI 攻擊有關。
GPT-6 Cyber 是什麼?誰拿得到?
目前只有通過 OpenAI Daybreak Red 審核、又另外取得 GPT-6 Cyber 核准的團隊拿得到,而 OpenAI 自己把它的資安風險評為準備度框架(Preparedness Framework,OpenAI 評估模型危險能力的內部分級制度)中最高的「Critical」。
Daybreak 是 OpenAI 今年 5 月推出的資安「受信任存取」計畫。據 BenchLM 整理,8 月 10 日起拆成兩級:Blue 讓一般防禦方在驗證漏洞與修補時少些不必要的拒答;Red 則開放專門訓練的資安模型,可做漏洞利用程式(exploit,把漏洞變成實際攻擊手段的程式)開發與授權滲透測試。持有 Blue 不等於拿得到 Red,而 GPT-6 Cyber 在 Red 之上還要個別核准。
OpenAI 的 GPT-6 Cyber 部署安全說明(相當於系統卡)列出了門檻。組織要通過資安用途、資安實務與法律切結審查,並使用單一登入、多因子驗證、受管理裝置,API 預設開啟 IP 白名單;個人只限受邀,須通過身分與活體驗證,並使用實體 FIDO2 安全金鑰。涉及工業控制系統、民生服務、選舉系統,或可能造成人員死傷的協助,會另外被攔截。
能力數字全是 OpenAI 自述。系統卡顯示,在給定漏洞後寫出可用攻擊的 ExploitGym 測試中,GPT-6 Cyber 成功率 48.45%,GPT-6 Astra 為 42.43%。The Next Web 與 TestingCatalog 轉述 OpenAI 發布文稱,模型找出 81 個先前未知的 Firefox 高嚴重性漏洞,在 Linux 核心為 948 個漏洞寫出可用攻擊。OpenAI 發布文網頁拒絕本刊存取,這些數字以兩家媒體的一致轉述為準。
Anthropic 和 Google 的門檻有什麼不同?
三家都要求事前審核,差別在分級與誰參與審查:Anthropic 分三級,最高一級與美國政府合作審查;Google 走雲端業務窗口、只限內部資安團隊;OpenAI 把資安專用模型放在第二層核准之後。
Anthropic 在 10 月 6 日把 CVP 與原本只給少數夥伴的 Project Glasswing 合併,分成三級。「防禦存取」涵蓋資安監控、事件應變與漏洞驗證,個人研究者、地方醫院、市營水電業者都能申請,Anthropic 說幾天內審完。「紅隊存取」加上授權滲透測試,只收組織,審查需數週。最高的「特殊存取」封鎖最少,保留給獲授權測試航空作業系統、電網、電信網路、跨行轉帳基礎設施與政府行政網路的組織,每一家都與美國政府合作審查。
11 月 9 日推出的 Mythos 5.2 沿用這套制度。同一個底層模型有兩種包裝:所有平台都能用的 Fable 5.2,會封鎖滲透測試與攻擊程式產生;Mythos 5.2 只給驗證計畫成員。新的路徑是,Claude Enterprise 客戶即使沒加入 CVP,也能透過產品化的 Claude Security 使用 Mythos 5.2。資料預設保留 30 天供安全監控,部署「企業前沿防護」(Enterprise Frontier Safeguards)的合格企業才能零保留。
Google 在 9 月 2 日推出 Fairwind,提供放寬資安防護的 Gemini 3.8 Flash Cyber,自述有逾 650 個參與夥伴;9 月 30 日發表的 Gemini 4 Argon 也先經 Fairwind,對受信任的防禦者釋出「不帶資安護欄」的版本。申請要透過 Google Cloud 業務團隊,Google 會做背景調查,存取只能給內部資安、事件應變或滲透測試團隊,並須追蹤員工使用、不得轉售。
|
比較項目 |
OpenAI Daybreak |
Anthropic 網路安全驗證計畫 |
Google Fairwind |
|---|---|---|---|
|
最新受限模型 |
GPT-6 Cyber(11 月 5 日) |
Claude Mythos 5.2(11 月 9 日) |
Gemini 3.8 Flash Cyber(9 月 2 日)、Gemini 4 Argon 無護欄版(9 月 30 日) |
|
分級 |
Blue/Red;GPT-6 Cyber 需 Red 外加個別核准 |
防禦、紅隊、特殊存取三級 |
不分級,依優先類別審核 |
|
誰能申請 |
組織;個人僅限受邀 |
防禦級含個人研究者;紅隊與特殊級只收組織 |
政府與國家資安機關、關鍵基礎設施、核心技術平台、學術實驗室 |
|
主要管控要求 |
單一登入、多因子、受管理裝置、IP 白名單;個人需活體驗證與 FIDO2 金鑰 |
依級別提出資安控制證明;預設保留資料 30 天 |
防釣魚多因子、限內部資安團隊、追蹤員工使用、不得轉售、背景調查 |
|
額外限制 |
工控、民生服務、選舉系統等另行封鎖 |
勒索軟體、破壞實體系統即時封鎖;高風險安全系統需特殊存取 |
限授權威脅模擬、逆向工程、惡意程式分析 |
|
政府角色 |
部署文件未提及 |
特殊存取與美國政府合作審查 |
參與美國政府自願性上市前測試 |
|
公開定價(每百萬 token) |
輸入 20、輸出 100 美元(二手整理) |
5.2 版標準價輸入 8、輸出 40 美元 |
Argon 一般版首發價輸入 2、輸出 10 美元 |
|
申請入口 |
Daybreak 網站或 OpenAI 業務團隊 |
CVP 申請入口 |
Google Cloud 業務團隊 |
資料日期:2026 年 11 月 13 日。來源為三家公司公告與部署文件;OpenAI 定價為 BenchLM、eesel 整理。
什麼是攻防模型的「四張通行證」?
本刊把三家公司的規則逐條對照後認為,想拿到最強攻防模型,實際上要同時持有四張通行證,缺一張都不行。
第一張是國籍證:你的國家與員工國籍是否在美國政府可接受的範圍內,這張證不完全由業者決定。第二張是身分證:組織與個人能否通過驗證,包括背景調查、活體辨識與資安實績。第三張是管控證:能否證明自己管得住這把武器,例如防釣魚多因子、硬體金鑰、IP 白名單、只限內部團隊,以及把紀錄留給業者監控。第四張是範圍證:你要測的對象是否在允許名單上;即使前三張都過了,電網、工控、選舉系統等目標仍會被另外封鎖,或要求更高一級審查。
這個框架把「台灣拿不拿得到」拆成四個獨立變數。多數討論只盯著第二張;但 2026 年的經驗顯示,第一張可以一夜之間被收回,第三、四張則決定拿到後能用在哪裡。這延續本刊在〈AI Agent 的安全盲點〉談的授權範圍,只是發證者從企業內部變成業者與政府。
國籍這張證,為什麼六月差點讓所有外國人出局?
因為美國政府在 6 月 12 日以出口管制名義,要求 Anthropic 暫停「任何外國人」使用 Mythos 5 與 Fable 5,不論對方是否身在美國。
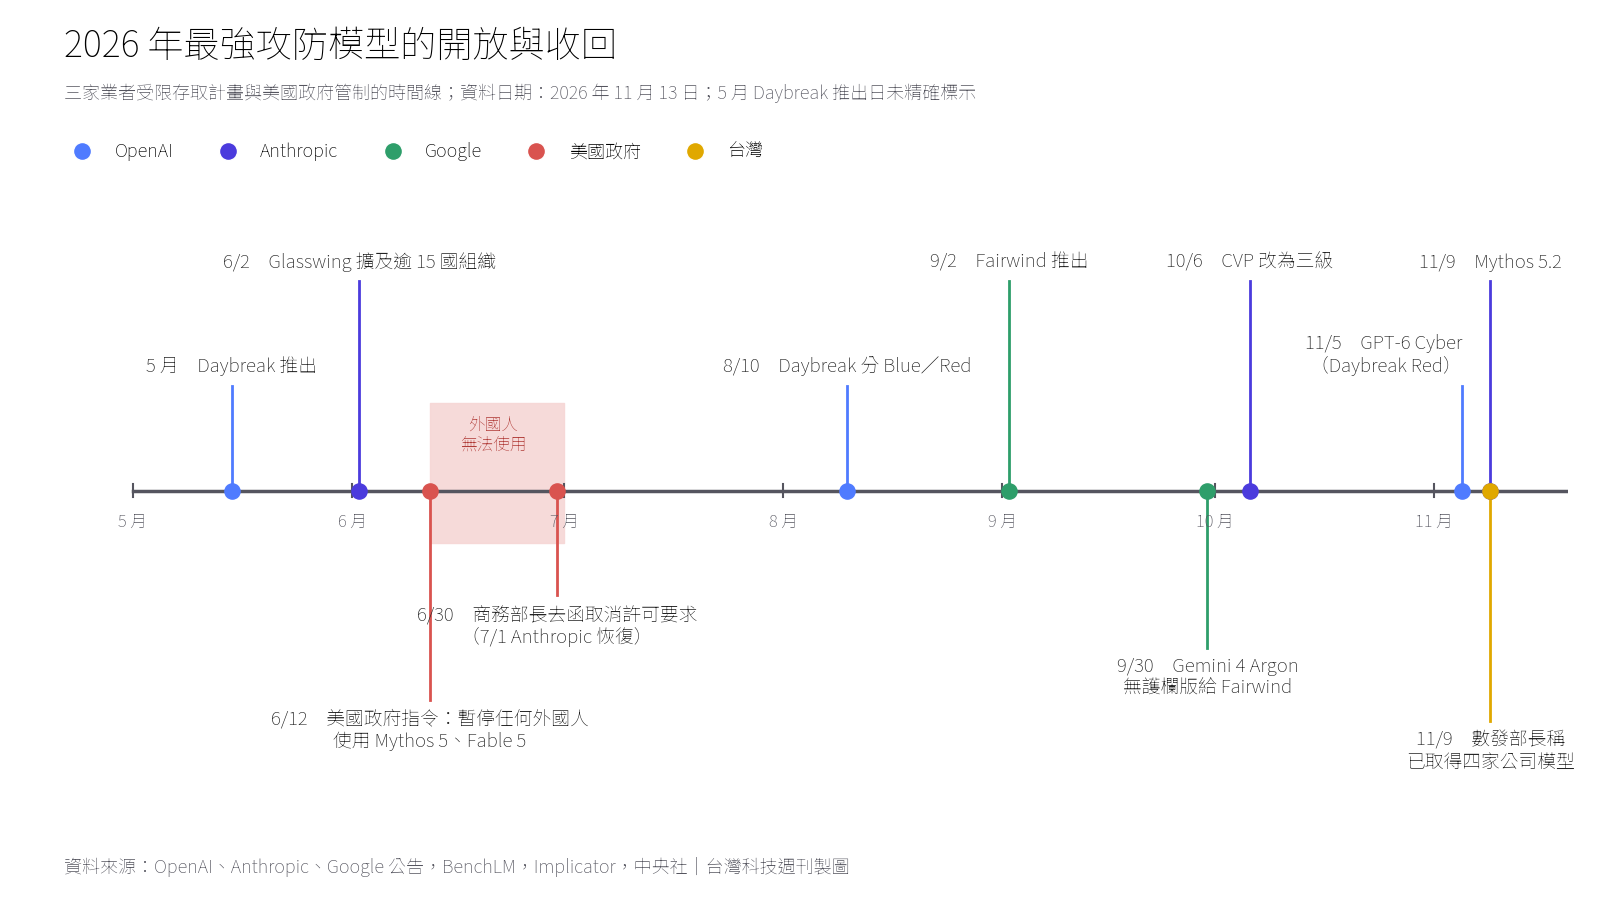
Anthropic 當天的聲明說,指令援引國家安全權限,連其外籍員工都包括在內;由於只能整體停用,Anthropic 對所有客戶下架這兩個模型,並表示政府只口頭指出一種狹窄的「越獄」方法,它不同意據此召回商業模型。據 Implicator 與 GigaLaw(引述《紐約時報》)報導,商務部長 Howard Lutnick 在 6 月 30 日去函取消許可要求,條件包括 Anthropic 主動偵測安全風險、與政府協調未來發布規範;Anthropic 官網記載 7 月 1 日解除管制。
就在指令前十天,Anthropic 剛把 Glasswing 擴大到逾 15 國的組織。國籍證的效期由華府決定,不是由業者的合約決定。
盟友之間的分配同樣不平均。The Next Web 4 月底報導,當時沒有任何歐盟政府能使用 Mythos;Semafor 5 月引述日經報導,三家日本銀行在美國財長與日本首相會面後取得 Mythos 存取;Cybernews 6 月引述 BBC 指出,OpenAI 讓 9 家英國大型銀行使用 GPT-5.5 Cyber。本刊認為,最強攻防模型已帶有外交籌碼的性質:一國的機構多快拿到,部分取決於該國與美國的協商,而不只是自身資安實力。
台灣企業和政府現在拿得到嗎?
入門門檻拿得到,但目前沒有公開資訊顯示台灣政府或企業已取得最高層級的權限。
制度上,Anthropic 的支援國家名單列有台灣;三家計畫的公開文件都沒有排除台灣,但也都沒寫明非美國組織如何審查,雲端安全聯盟(CSA)10 月的研究短評同樣指出這個空白。
實際上,林宜敬 11 月 9 日在立法院、11 日在記者會兩度表示,數發部已取得四家公司的 AI 模型,會協助各部會掃描、幫民間企業取得相關工具。但他沒有說明是哪些模型、哪一級權限或透過什麼計畫,本刊無法據此推論台灣政府已拿到 GPT-6 Cyber 或 Mythos 5.2 的特殊存取。資安署 5 月的新聞稿也只說要「引進相關防禦工具與經驗」。民間方面,本刊找得到一手證據的是在東京掛牌的趨勢科技,其 TrendAI 部門 6 月 3 日宣布加入 Glasswing、使用 Mythos Preview;其他台灣資安業者是否參與,本刊查無公開資料。
為什麼最需要測試的關鍵設施,反而最難拿到?
因為 OpenAI 與 Anthropic 都把電網、工控、電信、金融與政府網路列為「另行封鎖」或「最高審查」的對象,而這些正是台灣最需要搶先找出漏洞的地方。本刊稱之為「關鍵設施悖論」。
Anthropic 特殊存取的名單正是電網、電信網路、跨行轉帳與政府行政網路,且審查要與美國政府合作;OpenAI 即使給了 Red 客戶,涉及工控、民生服務、選舉系統的協助仍另外封鎖,另設關鍵基礎設施專屬的 Red 群組。
這些設計有其道理:能自動寫出電網攻擊程式的模型,外流代價遠高於能攻破購物網站的模型。但落到台灣,電力、電信、金融清算系統的防禦者必須拿到第四張證,而這張證的審查實質上牽涉美國政府。本刊認為,這讓台灣關鍵設施的 AI 紅隊測試多出一道外交層級的關卡,單一企業無法自己解決。
一般企業的處境正好相反。電商、SaaS 業者與中小企業的網站和 API,多半落在防禦存取或 Blue 的範圍內,第四張證並不難;真正卡住的是第三張:防釣魚多因子、硬體金鑰、集中帳號與完整紀錄,和〈91APP 遭駭〉暴露的金鑰與紀錄管理是同一類基本功。另一個代價是資料:兩家預設都會保留紀錄供監控,政府機關把內部程式碼送進去,等於接受資料在境外由業者檢視。
門檻擋得住攻擊者嗎?
擋得住一部分,但時效有限;開放權重模型與受限模型的差距,已經以月計算。
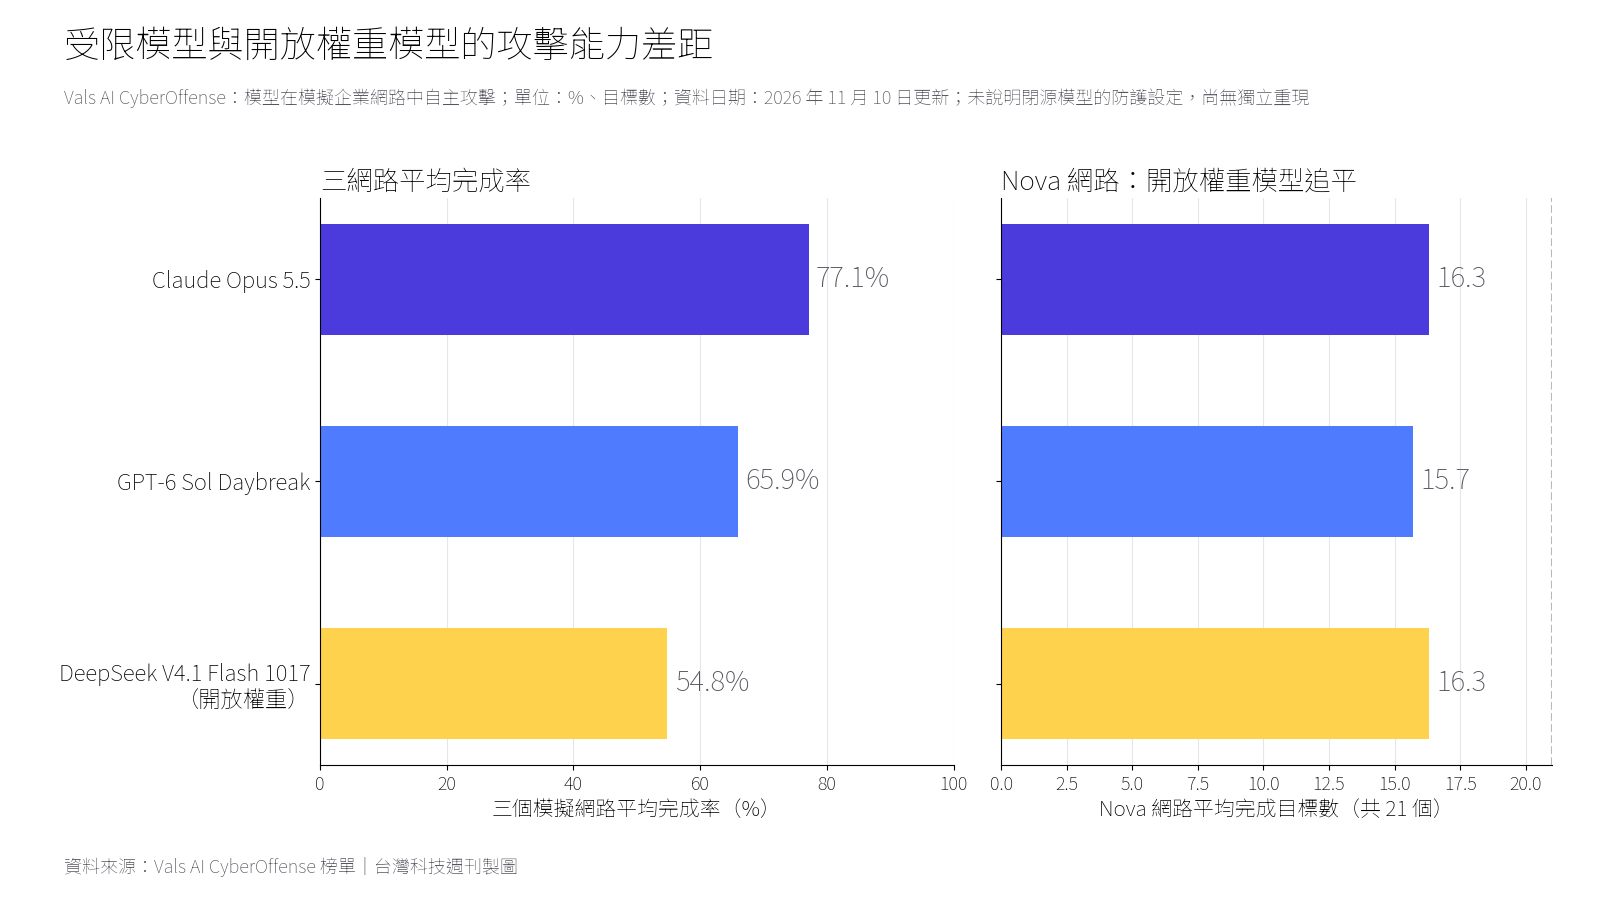
獨立評測機構 Vals AI 的 CyberOffense 榜單(11 月 10 日更新)讓模型在三個模擬企業網路中自主攻擊,以隱藏標記確認是否達成目標。三個網路平均下來,Claude Opus 5.5 為 77.1%,OpenAI 的 GPT-6 Sol Daybreak 為 65.9%,可下載權重的 DeepSeek V4.1 Flash 1017 為 54.8%。在 21 個目標的 Nova 網路,DeepSeek 平均完成 16.3 個,與 Opus 5.5 相同,高於 GPT-6 Sol Daybreak 的 15.7 個。Vals 估計 DeepSeek 每次執行的成本約為另兩者的十分之一。這是 Vals 自建的模擬環境,頁面未說明閉源模型的防護設定,也尚無獨立重現。
CSA 10 月的研究短評估計,開放權重模型在攻擊任務上落後封閉模型約 4 到 7 個月,比 2025 年的 6 到 10 個月更短,並認為分級存取可能只是「延後」而非「消除」風險。模型能力還可能透過蒸餾外流,這部分本刊在〈AI 模型防盜戰〉已有分析。
台灣本週的現實也指向同一方向。數發部 11 月 11 日描述這波攻擊時說,攻擊者利用 PHP、Node.js、GitLab 的已知高風險漏洞,並可能結合名為 ARTEX 的滲透測試工具,而攻擊方不必申請任何通行證。本刊因此認為,四張通行證管住的主要是防守方取得最強工具的速度;若審核排隊的時間長過開放模型追上的時間,門檻的淨效果反而可能不利於防守。
台灣企業現在該做什麼?
先申請門檻最低、速度最快的那一級,例如 Anthropic 的防禦存取或 OpenAI 的 Blue,並在申請前備齊第三張證:硬體安全金鑰、單一登入、集中稽核紀錄,以及哪些系統屬於自己、有權測試的清單。拿到之後,依 CSA 的建議把放寬護欄的模型當成特權帳號管理:個別憑證、防竄改紀錄、定期重新認證。通行證一發下來,誤用責任就有一部分轉到企業身上。
更要緊的是修補能力,因為 AI 找漏洞的速度會遠超修補速度。The Next Web 引述 Noma Security 的 Chris Hughes 說,OpenAI 的 Patch the Planet 儀表板顯示修好的漏洞不到四分之一。金管會 11 月 12 日的金融業資安長會議,也建議依漏洞是否可被利用、是否可能引發 AI 自動化攻擊來動態排序修補。
關鍵基礎設施則需要政府出面。本刊建議資安署公開說明已取得模型的權限等級與民間申請協助的窗口,並為電力、電信與金融清算系統,向美方和業者爭取可預期的特殊存取審查程序。
接下來要看哪幾件事?
一是 OpenAI 何時把 GPT-6 Cyber 開放給所有 Red 客戶,以及十億美元的「Daybreak for Frontline Defenders」補助是否納入美國以外的機構。二是 Anthropic 的企業前沿防護上線後,台灣企業能否在自己控制的雲端以零保留方式使用 Mythos。三是數發部能否說清楚四家模型屬於哪一級。四是開放權重模型在獨立評測中的追趕速度;差距縮得越快,門檻設計就越需要把審核速度納入考量。
對台灣而言,四張通行證裡最難的不是技術,而是第一張與第四張背後的外交。
|台灣科技週刊
資料與方法說明
本文以三家公司的官方公告、部署文件與政府機關新聞為主。OpenAI 的 GPT-6 Cyber 發布文、定價頁與 Daybreak 說明頁本次拒絕本刊存取,GPT-6 Cyber 的資格與管控要求以 OpenAI 部署安全說明頁(deploymentsafety.openai.com)為準;Firefox 81 個漏洞、Linux 948 個可用攻擊等數字,以及 Daybreak 5 月推出、8 月 10 日分級、每百萬 token 20/100 美元的定價,來自 The Next Web、TestingCatalog、BenchLM、eesel 的轉述,屬 OpenAI 自述經二手整理。十億美元補助的適用對象與是否涵蓋美國以外機構,本刊未能從 OpenAI 原文確認。
所有模型能力與規模數字(ExploitGym、Firefox 與 Linux 漏洞數、Fairwind 650 個夥伴)均為公司自述,未經第三方驗證。Vals AI 榜單為該機構自建模擬環境的結果,頁面未說明各模型的防護設定。6 月 30 日商務部函件的內容與條件,來自 Implicator 與引述《紐約時報》的 GigaLaw,本刊未看到函件原文;Anthropic 官網僅記載 7 月 1 日解除管制。日本銀行取得 Mythos 一事為 Semafor 轉述日經報導,英國銀行取得 GPT-5.5 Cyber 為 Cybernews 轉述 BBC。
數發部「已取得四家公司模型」為部長口頭說法,未公布模型名稱與權限層級。本刊未查到台灣政府或台灣企業取得 GPT-6 Cyber、Mythos 5.2 特殊存取或 Fairwind 的公開紀錄,但這不等於沒有。本刊未實測任何模型,也未採訪相關公司。「四張通行證」與「關鍵設施悖論」為本刊分析框架。本文不構成法律或投資建議。
參考資料
- OpenAI,〈GPT-6 Cyber 部署安全說明〉,2026-11-05。
- The Next Web,〈OpenAI's GPT-6 Cyber found 81 new Firefox flaws and is rated 'Critical'〉,2026-11-05。
- TestingCatalog,〈OpenAI launches GPT-6 Cyber for approved security teams〉,2026-11-05。
- BenchLM,〈OpenAI Daybreak, explained: what Blue and Red each unlock〉,2026-11-12。
- eesel AI,〈GPT-6 Cyber: what it does, who can get it, and the catch〉,2026-11-06。
- Anthropic,〈Expanding the Cyber Verification Program〉,2026-10-06。
- Anthropic,〈Introducing Claude Fable 5.2 and Claude Mythos 5.2〉,2026-11-09。
- Anthropic,〈Claude Mythos 5.2 產品頁〉,查閱於 2026-11-13。
- Anthropic,〈Statement on the directive to suspend Fable 5 access〉,2026-06-12。
- Anthropic,〈支援國家與地區清單〉,查閱於 2026-11-13。
- Google,〈Proactive cyber defense for governments and enterprises〉,2026-09-02。
- Google DeepMind,〈Fairwind Program〉,查閱於 2026-11-13。
- Google,〈Gemini 4 Argon: our next era of frontier intelligence〉,2026-09-30。
- SecurityWeek,〈Google Launches Gemini 4 Argon With Guardrail-Free Access for Vetted Defenders〉,2026-10-01。
- Cloud Security Alliance,〈Who Is a Trusted Defender? Gated Cyber Model Access〉,2026-10-03。
- Implicator.ai,〈Commerce Department lifts export controls on Anthropic's Fable 5 and Mythos 5〉,2026-06-30。
- GigaLaw,〈Commerce Department Lifts Restrictions on Anthropic's AI Models〉,2026-07-01。
- Trend Micro,〈TrendAI™ Joins Anthropic's Project Glasswing〉,2026-06-03。
- The Next Web,〈Euro-area finance ministers to discuss Anthropic's Mythos AI as no EU government has access and White House blocks expansion〉,2026-04-30。
- Semafor,〈Japan, EU seek out AI models for cyber defense〉,2026-05-13。
- Cybernews,〈OpenAI opens GPT-5.5 Cyber to British banks amid Mythos access battle〉,2026-06-01。
- Vals AI,〈CyberOffense〉,2026-11-10 更新。
- 中央社,〈資安事件引關注 林宜敬:用4大AI公司模型掃描助防護〉,2026-11-09。
- 中央社,〈AI資安攻擊升溫 數發部:已接獲10多家企業通報受害〉,2026-11-11。
- 中央社,〈AI資安攻擊升溫 金管會資安長會議緊盯4大面向〉,2026-11-12。
- 數位發展部資通安全署,〈新興AI加速資安威脅,資安署三措施穩紮「資安基本功」〉,2026-05-14。