台灣科技週刊|資安深度分析 資料查核截至:2026 年 11 月 17 日
VPN 開發,是把使用者裝置的網路流量,經一條加密隧道送到開發者控制的伺服器,再由伺服器轉送到網際網路的一整套工程。VPN(虛擬私人網路)的「私人」指的是這條隧道:中間經過的網路看得到有人在連線,看不到內容。2026 年的主流做法是採用成熟協議(WireGuard、OpenVPN、IKEv2,或建立在 TLS/QUIC 上的協議),用 Go 或 Rust 寫一份共用核心,再透過各作業系統提供的 VPN 介面接管流量。
難處通常不在加密演算法,而在作業系統與平台規則:iOS 要透過 Network Extension、Android 要透過 VpnService 接管流量;Apple 規定 VPN App 只能由以組織身分註冊的開發者提供;Google Play 要求使用 VpnService 的 App 加密資料並提交聲明。
VPN 是怎麼運作的?
VPN 的運作可以拆成三件事:隧道、加密、路由。作業系統先建立一張虛擬網卡,把要保護的流量導向它;VPN 程式從虛擬網卡讀出原始 IP 封包,加密後包進另一個封包,經真實網路送到 VPN 伺服器;伺服器解密、還原原始封包,再以自己的 IP 位址送往目的地,回程反向進行。
這張虛擬網卡在 Linux 稱為 TUN 裝置。Linux 核心文件說明,程式開啟 /dev/net/tun 並以 ioctl 註冊網路裝置後,就能用讀寫檔案的方式收發 IP 封包;TAP 則處理乙太網路訊框。Android 的 VpnService 是同一個概念:系統建立虛擬介面、設定位址與路由,交給 App 一個檔案描述子,每次讀取得到一個要送出的封包,每次寫入就注入一個收到的封包。
路由決定哪些流量進隧道。把 IPv4 的 0.0.0.0/0 與 IPv6 的 ::/0 都導入 VPN 叫「全隧道」;只導入特定網段或特定 App,叫「分流」(split tunneling)。本文談的是消費型 VPN 服務;企業連回內網用的 SSL VPN 閘道是另一類產品,風險整理見〈SSL VPN 漏洞一個月五度遭利用〉。
開發一個 VPN 需要哪些元件?
一套可營運的 VPN 服務有五類元件:協議核心、各平台客戶端、伺服器節點、帳號與計費後台、節點管理與監控。如果只是自建 VPN 給自己或小團隊用,一台 Linux 主機裝 WireGuard 伺服器就夠;要做成對外提供的服務,才需要其餘四類。
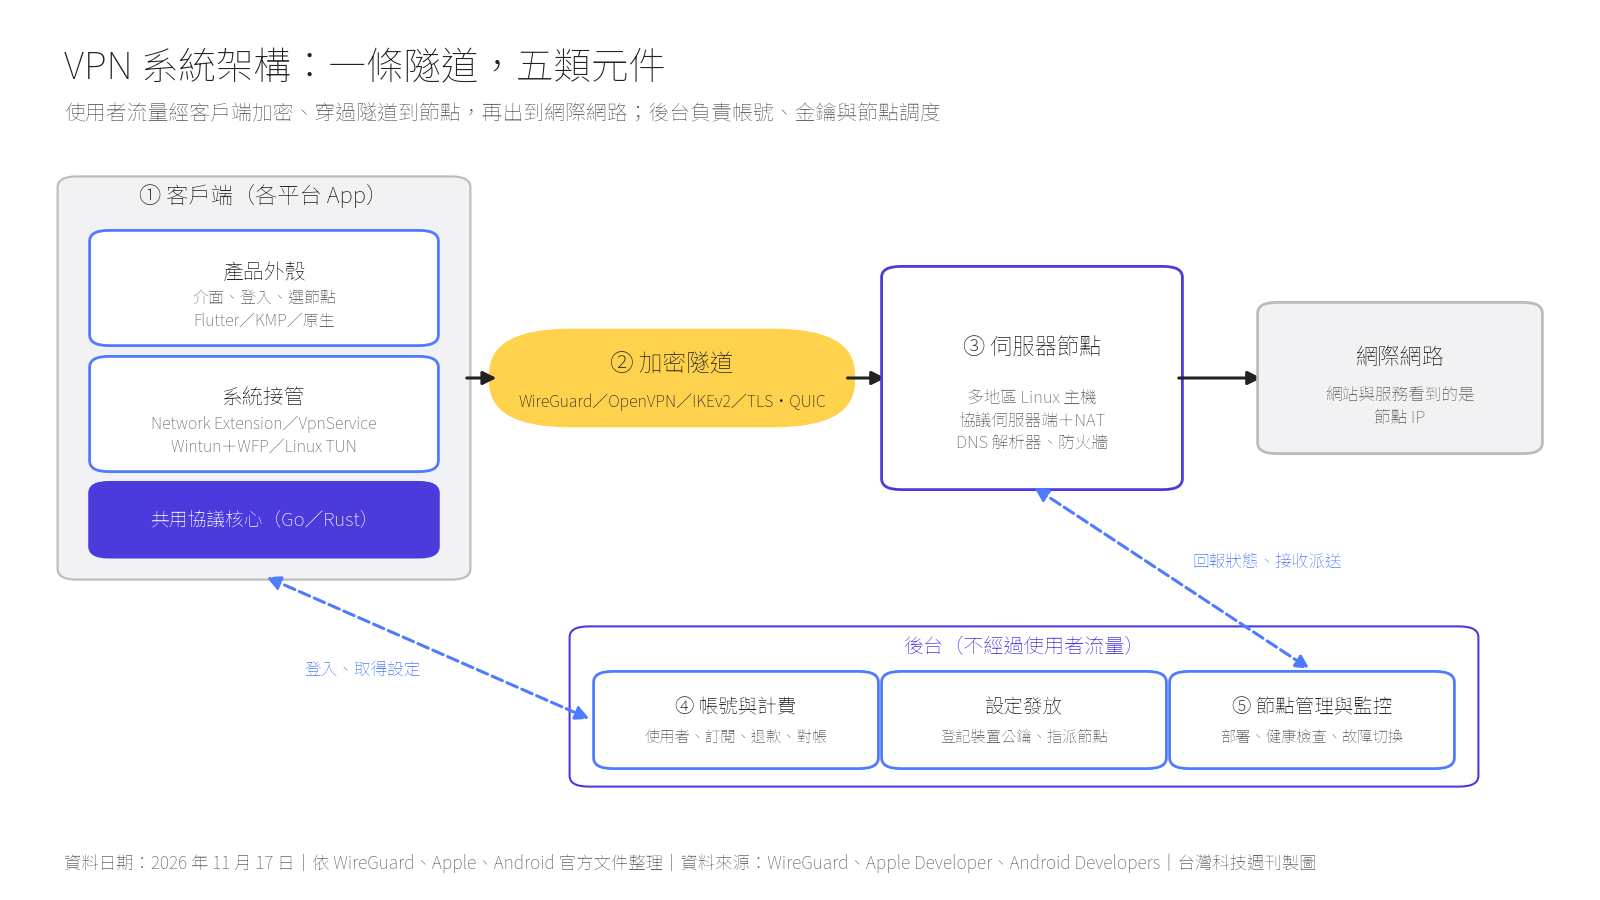
協議核心負責握手、金鑰交換、加解密與封包格式,多數團隊直接採用開源實作,例如 WireGuard 官方的 Go 版 wireguard-go(MIT 授權),或 Cloudflare 以 Rust 撰寫的 BoringTun(BSD-3-Clause 授權)。客戶端除了介面、登入與選擇節點,還有一段必須用各平台原生語言寫的「系統擴充」,負責和作業系統的 VPN 介面對接。伺服器節點是分散在各地區、執行協議伺服器端與網路位址轉換(NAT)的主機。
後台常被低估。它除了管使用者、訂閱、退款與對帳,還負責「設定發放」:替每台裝置登記金鑰、指派可用節點、在節點故障時改派。節點管理則包括自動化部署、健康檢查、延遲與容量監測與故障切換。中文 VPN 開發服務商 VPNDevelop 的服務頁,也把交付範圍拆成客戶端、後台(使用者、訂閱與裝置管理)、支付、節點調度與監控、協議模組,與這個分法一致。
VPN 協議怎麼選?WireGuard、OpenVPN、IKEv2 與 TLS/QUIC 協議比較
一般情境先選 WireGuard;需要走 TCP、或要相容既有企業設備時選 OpenVPN;想用作業系統內建的 VPN 用戶端、不必讓 App 常駐背景時選 IKEv2;只有在網路會主動辨識並封鎖 VPN 流量的地區,才需要考慮外觀接近一般 HTTPS 或 HTTP/3 的 TLS/QUIC 協議。
|
協議 |
傳輸方式 |
加密與標準 |
面對封鎖 |
作業系統內建 |
代表開源實作與授權 |
2026 年最新版本 |
|---|---|---|---|---|---|---|
|
WireGuard |
僅 UDP |
Noise_IK 握手;Curve25519、ChaCha20-Poly1305、BLAKE2s |
官方文件未把流量偽裝列為功能 |
Linux 核心 5.6 起內建 |
Linux 核心模組 GPLv2;wireguard-go MIT;BoringTun BSD-3-Clause |
wireguard-go 標籤 0.0.20250522 |
|
OpenVPN |
UDP 或 TCP |
以 TLS 建立控制通道,資料通道可用 AES-GCM |
可改走 TCP |
無(需安裝用戶端) |
GPLv2(附 OpenSSL 連結例外) |
2.7.9(11 月 5 日) |
|
IKEv2/IPsec |
UDP 500/4500,可封裝於 TCP |
IETF 網際網路標準 RFC 7296、ESP(RFC 4303) |
埠號固定,易被辨識 |
iOS、macOS;Android 11 起提供 API |
strongSwan,GPLv2 或更新版 |
strongSwan 6.1.0(9 月 7 日) |
|
基於 QUIC 的協議(以 Hysteria 2 為例) |
QUIC(RFC 9000)+不可靠資料包延伸(RFC 9221) |
對未持憑證者偽裝成 HTTP/3 網站 |
設計目標即為外觀接近一般網路流量 |
無 |
MIT |
app/v2.14.0(11 月 15 日) |
|
基於 TLS 的協議(以 Xray VLESS+REALITY 為例) |
TCP+TLS |
REALITY 為 Go 標準 TLS 套件的分支 |
設計目標即為外觀接近一般 HTTPS |
無 |
Xray-core MPL-2.0 |
v26.11.9(11 月 9 日) |
資料日期:2026 年 11 月 17 日。協議規格取自 WireGuard 官網、IETF RFC、各專案文件;授權與版本取自 GitHub 儲存庫與 OpenVPN、strongSwan 發行紀錄。WireGuard 官方儲存庫在 git.zx2c4.com,GitHub 為鏡像,最新版本以官方標籤為準。
WireGuard 的官方協議頁寫明,握手採用 Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s,兩則訊息、一個來回就完成;每隔幾分鐘依時間重新握手、輪換金鑰;所有封包都走 UDP;伺服器對未經授權的用戶端完全不回應。它的路由設計叫「加密金鑰路由」(cryptokey routing):每個對端綁定一把公鑰與一組允許使用的隧道 IP,送出時依目的 IP 選擇要替誰加密,收到時檢查來源 IP 是否屬於該對端,不符就丟棄。設定少、程式碼小,是它成為新專案預設選項的原因。
OpenVPN 在 2026 年 2 月 11 日推出 2.7.0,重點是 Windows 移除對 wintun 驅動的支援、改以 win-dco 為預設,並支援 Linux 新的 ovpn 資料通道卸載(DCO)核心模組。DCO 是把資料封包的加解密移到作業系統核心執行,減少在核心與應用程式之間來回複製。11 月 5 日的 2.7.9 修補了 Windows 互動服務的兩個 CVE 漏洞。
IKEv2 是 IETF 的正式標準,搭配 MOBIKE(RFC 4555)可在 Wi-Fi 與行動網路之間切換而不斷線,NAT 穿越用 UDP 封裝(RFC 3948),2022 年的 RFC 9329 定義了改走 TCP 的方式。它最大的優勢是系統內建:Apple 的 Personal VPN 功能讓 App 直接建立 IPsec 或 IKEv2 設定;Android 的 Ikev2VpnProfile 自 API 30(Android 11)起,讓 App 佈建「不需要 VPN App 持續在背景執行」的 IKEv2 VPN。
TLS 與 QUIC 這一路的底層標準也在更新:TLS 1.3 在 2026 年 7 月改版為 RFC 9846,取代 RFC 8446;IETF 的 MASQUE 工作則在 2023 年把「透過 HTTP 代理 IP 封包」標準化為 RFC 9484。Hysteria 2、VLESS+REALITY 這類社群協議不是 IETF 標準,安全性取決於實作品質與外部審查。網路封鎖如何辨識這些流量,本刊在〈中國防火長城 2026 升級了什麼?〉有另文分析。
iOS 與 macOS 的 VPN App 怎麼開發?
在 Apple 平台上,自訂協議的 VPN 必須寫成 Network Extension 框架裡的「封包隧道擴充」(Packet Tunnel Provider),並取得 Network Extension 權限。主 App 只負責介面與設定,真正收發封包的是這個獨立執行的擴充程式。
Apple 文件寫明,開發者要建立一個 App Extension 目標,子類別化 NEPacketTunnelProvider,覆寫 startTunnel 與 stopTunnel 兩個方法。隧道啟動時,以 setTunnelNetworkSettings 設定虛擬 IP、DNS、HTTP 代理、要進隧道與不進隧道的網段,以及 MTU;之後透過 packetFlow 讀出系統導入的封包、寫回解密後的封包。使用這個類別需要 com.apple.developer.networking.networkextension 權限,必須在開發者帳號建立 App ID 時啟用;macOS App 若不經 Mac App Store、改以 Developer ID 發行,還要另外產生並安裝含此權限的描述檔。這個類別支援 iOS 9、macOS 10.11 起的系統,也涵蓋 tvOS 17 與 visionOS。
防洩漏的關鍵設定是 includeAllNetworks。設為 true 時,系統把幾乎所有流量送進隧道,只排除 DHCP 等本地網路控制流量、Wi-Fi 認證頁面協商、VoLTE 等只走行動網路的電信服務,以及與 Apple Watch 等配對裝置的通訊。另一個屬性 enforceRoutes 讓隧道的路由規則優先於本機路由。Apple 也註明,VPN 啟用時連線改走 VPN,不經 iCloud 私密轉送。WireGuard 官方的 iOS/macOS App 以 Swift 撰寫,並提供 WireGuardKit 套件供其他 App 整合,是很好的參考實作。
Android 的 VPN App 要注意什麼?
Android 的 VPN App 繼承 VpnService,在 Manifest 以 BIND_VPN_SERVICE 權限保護服務,並宣告 android.net.VpnService 意圖篩選器,讓只有系統能綁定它。第一次連線前要呼叫 VpnService.prepare(),由系統跳出對話框請使用者同意。
Android 官方開發指南列出連線順序:取得同意、以 protect() 讓 App 自己連往 VPN 伺服器的通訊端繞過隧道(否則封包會在隧道裡繞圈)、連上伺服器、以 VpnService.Builder 設定位址、路由與 DNS,最後呼叫 establish() 取得讀寫封包的檔案描述子。每個使用者或工作設定檔同時只能有一個 VPN 服務,新服務啟動時舊的會自動停止。
常駐是 Android 開發的重點。Android 8.0 起,系統在背景啟動的 VPN 服務必須轉為前景服務;Android 14 起要宣告前景服務類型,其中 systemExempted 類型明列「VPN App」為可使用的對象。Android 7.0 起支援「永久連線 VPN」,使用者還能開啟「封鎖未使用 VPN 的連線」。分應用程式 VPN 可以設允許清單或排除清單,但不能同時設。
省電則要看保活封包。WireGuard 預設不發送保活封包,只在需要時傳資料;官方快速入門建議,裝置在 NAT 或防火牆後方時可設 25 秒間隔,代價是協議「稍微多話一點」,對手機電量有影響。另外要注意,使用者開了「封鎖未使用 VPN 的連線」不代表沒有外洩,作業系統本身的繞道漏洞 App 修不了,詳見〈Android 11 月更新未見 VPN 繞道修補〉。
Windows 與 Linux 客戶端怎麼做?
Windows 沒有內建類似 /dev/net/tun 的介面,需要虛擬網卡驅動;防洩漏與 Kill Switch 則要透過 Windows 篩選平台(WFP)。Linux 最單純:核心 5.6 起內建 WireGuard,TUN 裝置是標準功能。
Windows 上最常用的驅動是 Wintun,由 WireGuard 作者 Jason A. Donenfeld 開發,官網形容它是「非常簡單、極簡」的 Windows 核心 TUN 驅動,最初為 WireGuard 設計。原始碼採 GPL 2.0,預先建置並簽章的 DLL 另附較寬鬆的授權,官方說簽章 DLL 是唯一支援的散布方式。OpenVPN 2.7 則改用自家的 win-dco 驅動。
WFP 是微軟提供的一組 API 與系統服務,讓開發者在網路堆疊的多個層級過濾、修改封包,Windows 防火牆本身就是以 WFP 實作。OpenVPN 2.7 把 block-local 旗標改用 WFP 篩選器執行,就是一例。Windows 客戶端通常需要一個以高權限執行的系統服務來設定網卡與路由,這也是攻擊面:OpenVPN 2.7.9 修補的兩個 CVE,都出在 Windows 互動服務對環境變數與命令列參數的處理。
伺服器端幾乎都跑 Linux,客戶端與伺服器能共用大量工具與測試環境;Linux 的 TUN 自 3.8 版起也支援多佇列平行處理封包。
跨平台框架能共用多少程式碼?
介面與商業邏輯可以共用,接管流量的系統擴充仍要各平台原生撰寫。常見組合是「一份 Go 或 Rust 核心,加上各平台原生外殼」,介面層再用 Flutter 或 Kotlin Multiplatform(KMP)共用。
Flutter 透過「平台通道」與原生程式溝通:Flutter 端的 MethodChannel 送出方法呼叫,Android 端的 MethodChannel 與 iOS 端的 FlutterMethodChannel 接收並回傳結果。KMP 用 expect/actual 宣告,在共用程式碼中存取各平台 API。兩者都只解決介面與邏輯共用,Network Extension 與 VpnService 那一段還是要用 Swift、Kotlin 寫。
核心層的做法有兩種。Go 可用 gomobile bind 產生 Android 的 AAR 程式庫與 iOS、macOS 的程式庫;WireGuard 官方 Android App 會優先使用核心模組,沒有時改用非 root 的 wireguard-go。Rust 的 BoringTun 把程式庫設計成只實作協議、不含網路與隧道堆疊,讓各平台以自己的方式處理;Cloudflare 自述它已部署在數以百萬計的 iOS 與 Android 裝置上。開源案例方面,〈星連VPN 開源 SingLink Beta 協議與四平台客戶端〉公開的初代客戶端即採 Flutter 加 Go 核心,可作為這種架構的實例閱讀。
VPN 伺服器節點怎麼部署?頻寬成本怎麼算?
VPN 伺服器節點是一台執行協議伺服器端、做 NAT 轉發與防火牆的 Linux 主機。營運後最大的變動成本通常是對外流量,因為節點替使用者轉手所有資料:使用者下載 1GB,節點要先從網際網路收 1GB、再送 1GB 給使用者;多數雲端業者流入免費、流出計費,所以節點的計費流出量大致等於使用者的總用量。
以 AWS 11 月 17 日的公開價目為例:流入免費,全帳號每月有 100GB 免費流出額度,超過後依階梯計價。
|
AWS 區域 |
前 10TB(每 GB) |
接下來 40TB |
接下來 100TB |
超過 150TB |
|---|---|---|---|---|
|
美國東部(維吉尼亞北部) |
0.09 美元 |
0.085 美元 |
0.07 美元 |
0.05 美元 |
|
亞太(東京) |
0.114 美元 |
0.089 美元 |
0.086 美元 |
0.084 美元 |
|
亞太(台北) |
0.1083 美元 |
0.08455 美元 |
0.0817 美元 |
0.0798 美元 |
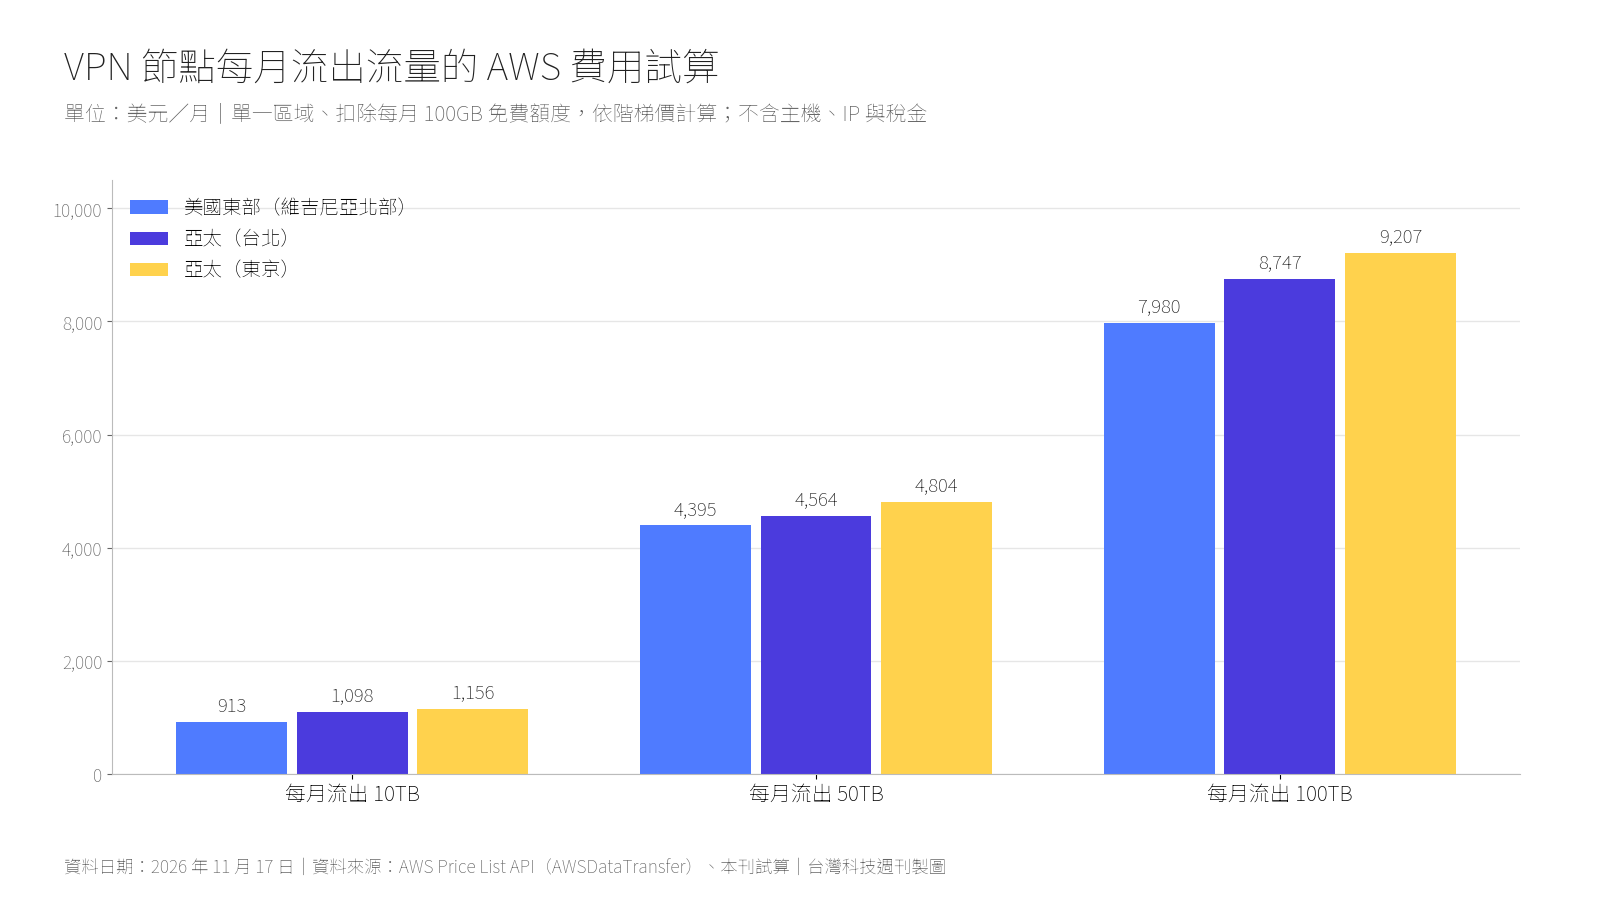
資料日期:2026 年 11 月 17 日。資料來源:AWS Price List API(AWSDataTransfer,發布時間 2026-11-17)。不含主機、IP 位址與稅金。
本刊依此試算,單一區域扣除 100GB 免費額度後:每月流出 10TB,美東約 913 美元、台北約 1,098 美元、東京約 1,156 美元;50TB 分別約 4,395、4,564、4,804 美元;100TB 約 7,980、8,747、9,207 美元。換句話說,在這類按量計費的雲端,頻寬費很快就會超過主機費。因此也有團隊改用方案內含固定流量的主機商,超量部分另計。
IP 信譽是另一個營運題目。雲端業者會公開自家 IP 範圍,AWS 的 ip-ranges.json 在 11 月 17 日的版本列出 10,758 個 IPv4、7,055 個 IPv6 網段;MaxMind 的 GeoIP 匿名 IP 資料庫則以 is_anonymous_vpn、is_hosting_provider 等欄位標記「登記給匿名 VPN 業者」與「屬於主機商」的 IP。本刊推論,網站要辨識資料中心或 VPN 出口並不困難,節點 IP 被部分服務限制是營運常態,採購時要先談好換 IP 的條件。VPNDevelop 的節點服務頁也提醒,節點數不等於可承載的同時連線數,驗收應看連線成功率、延遲、丟包率與有效吞吐量,而不是只看 ping 值。
怎麼防止 DNS、IPv6、WebRTC 洩漏並做好 Kill Switch?
四種常見洩漏各有對應設定:DNS 洩漏要把 DNS 伺服器放進隧道;IPv6 洩漏要把 ::/0 也導入隧道或直接封鎖;WebRTC 洩漏發生在瀏覽器,App 只能確保所有網路介面的流量都進隧道;Kill Switch 則要在隧道中斷時擋下所有非隧道流量。
DNS 的做法是在節點上自建或指定 DNS 解析器,並透過 setTunnelNetworkSettings(Apple)或 addDnsServer(Android)推給系統,且該 DNS 位址要在隧道路由內。IPv6 最常被遺漏:只路由 IPv4 時,支援 IPv6 的網路仍可能讓流量從原網路出去。WebRTC 是瀏覽器即時通訊技術,連線時會蒐集裝置的網路位址作為候選,IETF 的 RFC 8828 規範了瀏覽器在這個過程中揭露 IP 位址的幾種模式。
Kill Switch 在各平台的實作位置不同:iOS/macOS 用 includeAllNetworks,Android 依賴系統的永久連線與「封鎖未使用 VPN 的連線」,Windows 用 WFP 篩選器,Linux 則以防火牆規則實作。測試時不能只在連線穩定時測,要涵蓋切換 Wi-Fi 與行動網路、裝置休眠喚醒、節點斷線重連,以及 App 被系統終止的情況。
不留日誌要怎麼做到?金鑰、審計與開源怎麼取捨?
「不留日誌」要靠架構達成,而不只是隱私政策裡的一句話:節點不寫連線紀錄到磁碟、監控只蒐集彙總數字、後台不把帳號與連線時間及來源 IP 綁在一起,並讓外部審計能驗證這些設計。
一個公開的實作例子是 Mullvad。該公司 2023 年 9 月 20 日宣布,VPN 基礎設施已完全移除磁碟,伺服器每次開機或部署都載入新建置的精簡 Linux 核心,沒有紀錄檔殘留;這套配置在 2022、2023 年各受過一次審計。金鑰管理方面,WireGuard 協議頁建議可加上預先共享金鑰,作為對抗量子電腦的額外一層。本刊建議,裝置私鑰應在裝置上產生,只把公鑰送到後台登記;節點私鑰要有輪換與撤銷流程。
第三方審計有不同範圍。Google Play 所採用的 MASA 第二級評估,App Defense Alliance 說明範圍是用戶端安全與對後端的驗證,平均費用 3,000 至 6,000 美元、效期一年,不涵蓋伺服器是否留紀錄。各種審計能證明什麼、不能證明什麼,可參考〈VPN 測評可信嗎?〉。
開源的好處是讓外界檢查客戶端與協議;限制是伺服器實際跑什麼,使用者仍無法直接驗證。授權也要先盤點:WireGuard 的 Linux 核心模組、OpenVPN 與 strongSwan 屬 GPL 系列,散布時有提供對應原始碼的義務;wireguard-go、BoringTun、Hysteria 等採 MIT、BSD 或 MPL 等授權,條件不同。閉源商業產品要在選型階段就確認。
VPN App 上架要符合哪些規定?
Apple 與 Google 都對 VPN App 設了專門規則。App Store 審查指南第 5.4 條規定:提供 VPN 服務的 App 必須使用 NEVPNManager API,且只能由以組織身分註冊的開發者提供;在使用者購買或使用服務之前,必須在 App 畫面清楚聲明蒐集哪些資料、如何使用;不得為任何目的出售、使用或向第三方揭露資料,並須在隱私政策中承諾;在需要 VPN 執照的地區上架,要在審查備註附上執照資訊。違反者會被下架,且可能被移出 Apple 開發者計畫。
Google Play 的 VpnService 政策規定,只有以 VPN 為核心功能的 App,以及家長監護、企業管理、裝置安全、網路工具等列舉類別,才能建立通往遠端伺服器的裝置層級隧道;從裝置到 VPN 隧道端點的資料必須加密;不得未經明顯揭露與同意就蒐集個人敏感資料,也不得為營利重新導向或操弄其他 App 的流量。開發者必須在 Play Console 提交聲明表。Google 2025 年 1 月推出的 VPN「已驗證」徽章,條件包括 MASA 第二級、組織型開發者帳戶、至少 1 萬次安裝與 250 則評論、上架滿 90 天等。商業模式與這些規則的關係,見〈免費 VPN 誰在買單?〉。
法規方面,本刊只列查得到原文或可靠整理的項目。中國工業和信息化部 2017 年的通知(工信部信管函〔2017〕32 號)規定,未經電信主管部門批准,不得自行建立或租用專線(含 VPN)開展跨境經營活動。印度電腦緊急應變小組(CERT-In)2022 年 4 月 28 日的指令,依律師事務所整理,要求 VPN 服務業者保存用戶姓名、地址、聯絡方式、電子郵件與 IP 等資料至帳戶終止後 5 年,企業內部 VPN 除外;這與「不留日誌」的設計直接衝突。台灣方面,本刊未查到針對 VPN App 的專門許可制度,但蒐集會員資料仍受個人資料保護法規範:第 8 條要求蒐集時告知目的、資料類別與利用方式。依個人資料保護委員會法規系統所載 2025 年 11 月 11 日修正公布的版本,第 12 條規定資料遭竊取或洩漏時應通知當事人,符合一定範圍時須向主管機關通報;部分修正條文的施行日期尚未確定。
開發一個 VPN 要多少時間與成本?
本刊查不到可靠的公開統計,能說明「從零開發一個 VPN」需要幾個月、多少預算;時程主要取決於平台數、協議是否自訂、支付與設計需求,以及既有程式基礎。查得到的是各項成本的組成,以及部分公開報價。
|
成本項目 |
性質 |
公開數字 |
出處 |
|---|---|---|---|
|
Apple 開發者計畫 |
年費 |
每年 99 美元 |
Apple |
|
Google Play 開發者帳戶 |
一次性 |
25 美元 |
|
|
MASA 第二級安全評估 |
每年 |
平均 3,000–6,000 美元 |
App Defense Alliance |
|
節點流量 |
每月、隨用量 |
台北區域前 10TB 每 GB 0.1083 美元 |
AWS |
|
白標方案(以現成程式換品牌) |
一次性 |
單端 1,599U 起、五端 3,999U(單端價另標 US$1,599) |
VPNDevelop 官網參考價(業者自述) |
|
商業源碼 |
一次性 |
每套 5,000 美元;白標買斷 9,999 美元 |
同上 |
|
代管節點 |
每月 |
500 美元(10 節點)至 2,000 美元(50 節點) |
同上 |
資料日期:2026 年 11 月 17 日。VPNDevelop 價格為官網參考價,頁面註明須以書面報價確認,本刊未驗證實際成交條件;白標與上架服務以「U」計價,其上架服務頁說明 U 不應直接視為美元。
自行開發的主要成本是人力,組成大致是:各平台原生工程師(至少涵蓋 Swift 與 Kotlin)、共用核心工程師、後台與支付工程師、維運人員,以及上線前的安全審查。會拉長時程的因素包括自訂協議、平台數增加、App 送審被退件需要修改,以及在不同地區取得帳號與執照。VPNDevelop 的開發服務頁同樣沒有給出工期數字,只說週期要在需求評審後依里程碑確定。
VPN 開發六層堆疊:哪一層最容易被低估?
本刊把 VPN 開發整理成「六層堆疊」,從下到上是:協議核心層、系統接管層、產品外殼層、節點網路層、帳務營運層、信任合規層。這個分法的用意是提醒團隊,越往上越不是寫程式的問題,卻越可能讓產品無法上線。
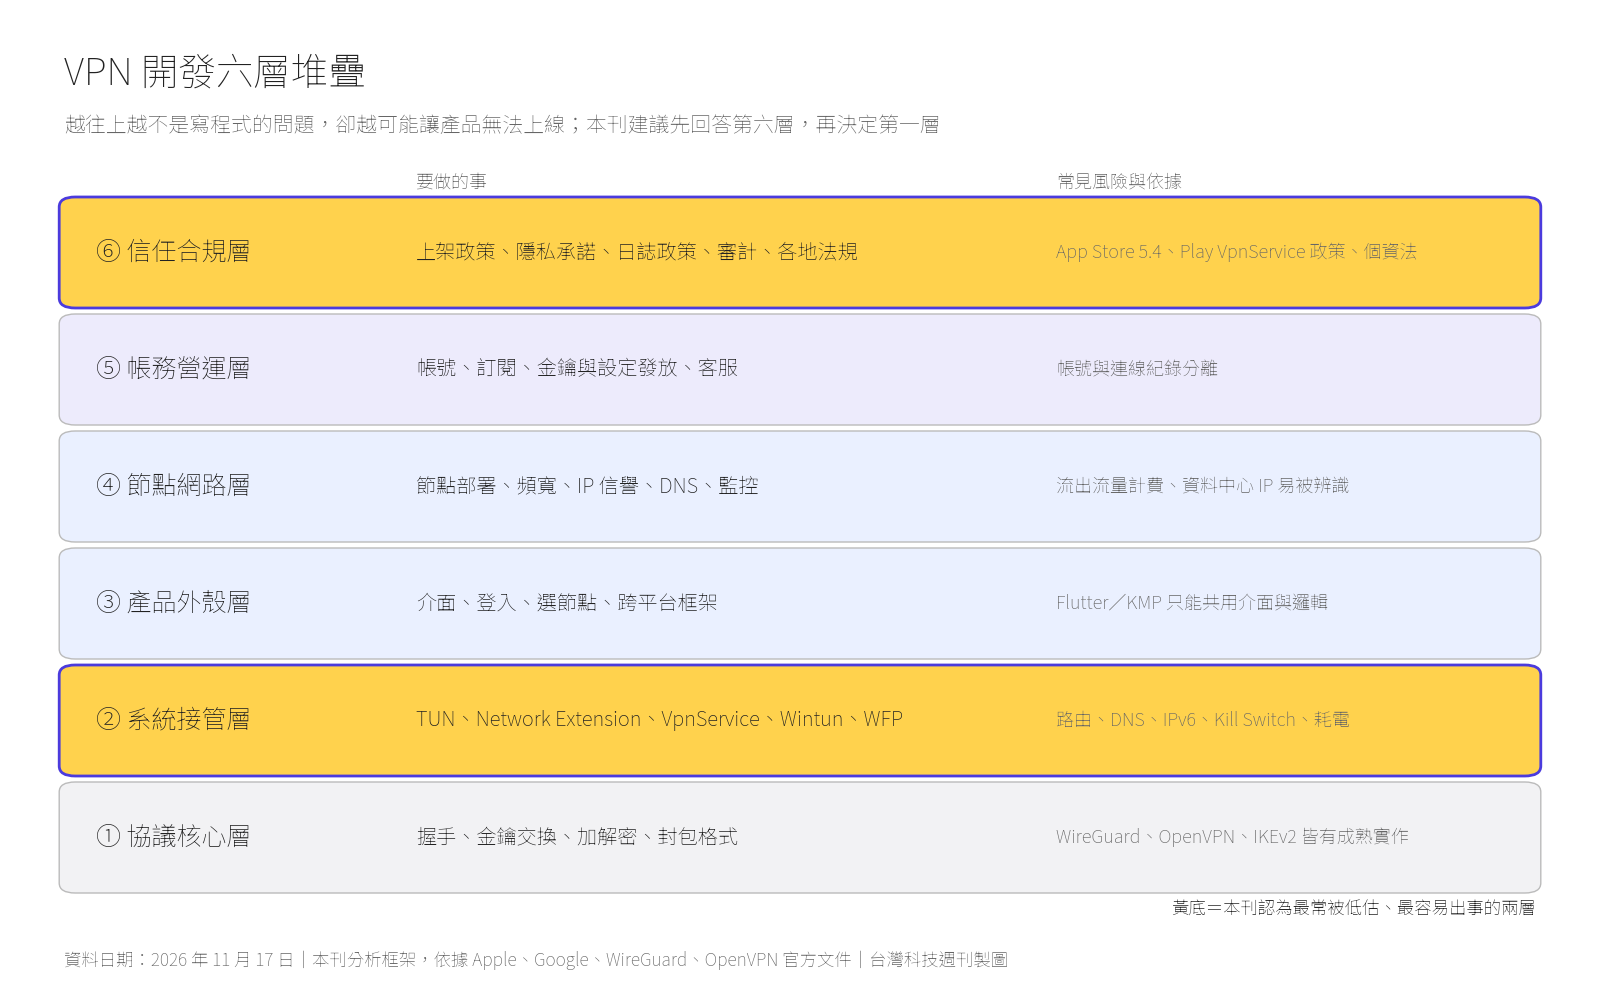
第一層是協議與加解密;第二層是 TUN、Network Extension、VpnService、Wintun 與 WFP 這些作業系統介面,負責路由、DNS 與 Kill Switch;第三層是介面、登入與跨平台框架;第四層是節點部署、頻寬、IP 信譽與監控;第五層是帳號、訂閱、金鑰發放與客服;第六層是上架政策、隱私承諾、日誌政策、審計與各地法規。
本刊認為,第一層最受關注,卻是現成解答最多的一層,WireGuard、OpenVPN、IKEv2 都有成熟實作;連 VPNDevelop 的協議開發頁也寫明,自訂協議並非必要,通常先評估成熟協議。真正讓產品出事的多半在第二層與第六層:洩漏與耗電來自系統接管做得不完整,下架與帳號風險來自合規。由此可得一條實用原則:先回答第六層,再決定第一層。開工前先確定以哪個法人上架、要在哪些地區提供服務、資料保留政策是什麼;因為 Apple 只接受組織帳號,部分地區要求執照,印度的保存規定會與不留日誌設計衝突,這些答案會反過來決定協議、節點地點與後台資料表要怎麼設計。
VPN 開發檢查表:上線前要確認哪些項目?
下表依六層堆疊列出上線前的檢查項目,每一項都對應本文引用的規格或政策。
|
層 |
檢查項目 |
依據 |
|---|---|---|
|
協議核心 |
採用成熟協議與維護中的實作;確認授權相容 |
WireGuard、OpenVPN、strongSwan 授權 |
|
協議核心 |
金鑰輪換、撤銷流程;私鑰在裝置產生 |
WireGuard 協議頁 |
|
系統接管 |
iOS 啟用 Network Extension 權限,評估 includeAllNetworks |
Apple NEPacketTunnelProvider 文件 |
|
系統接管 |
Android 以 protect() 排除自身通訊端,宣告前景服務類型 |
Android VPN 開發指南 |
|
系統接管 |
IPv4 與 IPv6 都導入隧道;DNS 在隧道內 |
VpnService、Apple 隧道設定 |
|
系統接管 |
Windows 用 WFP 實作 Kill Switch,高權限服務做參數驗證 |
微軟 WFP 文件、OpenVPN 2.7.9 |
|
產品外殼 |
跨平台框架只負責介面,系統擴充以原生語言撰寫 |
Flutter、KMP 文件 |
|
節點網路 |
以實際用量試算流出費用,約定 IP 更換條件 |
AWS 價目、MaxMind 文件 |
|
節點網路 |
監控連線成功率、延遲、丟包率與吞吐量 |
業者服務條件 |
|
帳務營運 |
帳號與連線紀錄分離,監控只存彙總 |
不留日誌設計 |
|
信任合規 |
以組織帳號上架;購買前揭露資料蒐集 |
App Store 5.4 |
|
信任合規 |
提交 Play Console VpnService 聲明,資料全程加密 |
Google Play VpnService 政策 |
|
信任合規 |
確認目標地區執照與資料保存要求;依個資法告知 |
工信部通知、CERT-In 指令、個資法 |
資料日期:2026 年 11 月 17 日。
|台灣科技週刊
資料與方法說明
本文是長青實用指南,技術事實以一手文件為準:WireGuard 官網協議頁、快速入門與安裝頁;Linux 核心 TUN/TAP 文件;Apple Developer 文件(NEPacketTunnelProvider、Network Extension 權限、includeAllNetworks、enforceRoutes、Personal VPN、NEVPNProtocolIKEv2)與 App Store 審查指南;Android 開發者文件(VpnService、VPN 開發指南、前景服務類型、Ikev2VpnProfile)與 Google Play 政策說明;微軟 WFP 文件;Wintun 官網;IETF RFC 的書目資料由 RFC Editor 查詢。版本與授權取自 GitHub 儲存庫 API 與 OpenVPN 發行說明,查詢日期 11 月 17 日。AWS 流量價格取自 AWS Price List API,頻寬費用為本刊依階梯價試算,僅計流出流量,不含主機、IP 與稅金,且假設全部用量在單一區域。
VPNDevelop 官網僅作為取材與報價參考,其服務範圍與價格為業者自述,本刊未驗證成交條件。印度 CERT-In 指令原文網站本刊無法連線,內容依律師事務所 AZB & Partners 的整理及多家媒體報導。台灣個資法條文取自個人資料保護委員會主管法規系統,2025 年 11 月 11 日修正條文的施行日期尚未確定。各協議的效能、抗封鎖能力會隨網路環境與實作而變,本文未做實測,表中「面對封鎖」欄為依規格的定性描述。
參考資料
- WireGuard,〈Protocol & Cryptography〉,2026-11-17 查閱。
- WireGuard,〈WireGuard: fast, modern, secure VPN tunnel〉,2026-11-17 查閱。
- WireGuard,〈Quick Start〉,2026-11-17 查閱。
- WireGuard,〈Installation〉,2026-11-17 查閱。
- Linux Kernel Documentation,〈Universal TUN/TAP device driver〉,2026-11-17 查閱。
- Apple Developer,〈NEPacketTunnelProvider〉,2026-11-17 查閱。
- Apple Developer,〈Network Extensions Entitlement〉,2026-11-17 查閱。
- Apple Developer,〈includeAllNetworks〉,2026-11-17 查閱。
- Apple Developer,〈enforceRoutes〉,2026-11-17 查閱。
- Apple Developer,〈Personal VPN〉,2026-11-17 查閱。
- Apple Developer,〈App Review Guidelines〉,2026-11-17 查閱。
- Apple Developer,〈What's included〉,2026-11-17 查閱。
- Android Developers,〈VPN〉,2026-11-17 查閱。
- Android Developers,〈VpnService〉,2026-11-17 查閱。
- Android Developers,〈Foreground service types〉,2026-11-17 查閱。
- Android Developers,〈Ikev2VpnProfile〉,2026-11-17 查閱。
- Google,〈Understanding Google Play's VpnService policy〉,2026-11-17 查閱。
- Google,〈Play Console 註冊說明〉,2026-11-17 查閱。
- Android Developers Blog,〈Helping users find trusted apps on Google Play〉,2025-01-28。
- App Defense Alliance,〈MASA FAQ〉,2026-11-17 查閱。
- Microsoft Learn,〈Windows Filtering Platform〉,2025-03-11 更新。
- Wintun,〈Wintun – Layer 3 TUN Driver for Windows〉,2026-11-17 查閱。
- OpenVPN,〈Release v2.7.0〉,2026-02-11。
- OpenVPN,〈Release v2.7.9〉,2026-11-05。
- OpenVPN,〈COPYING〉,2026-11-17 查閱。
- strongSwan,〈strongSwan GitHub 儲存庫與 6.1.0 發行〉,2026-09-07。
- WireGuard,〈wireguard-go 鏡像儲存庫〉,2026-11-17 查閱。
- WireGuard,〈wireguard-apple〉、〈wireguard-android〉,2026-11-17 查閱。
- Cloudflare,〈BoringTun〉,2026-11-17 查閱。
- Hysteria,〈Hysteria 2 Protocol〉;〈HyNetworks/hysteria 發行紀錄〉,2026-11-15。
- XTLS,〈REALITY〉;〈Xray-core 發行紀錄〉,2026-11-09。
- IETF,〈RFC 7296: IKEv2〉,2014-10。
- IETF,〈RFC 4555: MOBIKE〉,2006-06;〈RFC 4303: ESP〉,2005-12;〈RFC 3948〉,2005-01;〈RFC 9329〉,2022-11。
- IETF,〈RFC 9846: TLS 1.3〉,2026-07。
- IETF,〈RFC 9000: QUIC〉,2021-05;〈RFC 9221〉,2022-04;〈RFC 9484: Proxying IP in HTTP〉,2023-10。
- IETF,〈RFC 8828: WebRTC IP Address Handling Requirements〉,2021-01。
- Go,〈gomobile〉,2026-11-17 查閱。
- Flutter,〈Writing custom platform-specific code〉,2026-11-17 查閱。
- Kotlin,〈Expected and actual declarations〉,2026-11-17 查閱。
- AWS,〈Price List API:AWSDataTransfer(us-east-1、ap-northeast-1、ap-east-2)〉,2026-11-17。
- AWS,〈ip-ranges.json〉,2026-11-17。
- MaxMind,〈GeoIP Anonymous IP Database〉,2026-11-17 查閱。
- Mullvad,〈We have successfully completed our migration to RAM-only VPN infrastructure〉,2023-09-20。
- 中華人民共和國工業和信息化部(國家網信辦網站轉載),〈工業和信息化部關於清理規範互聯網網絡接入服務市場的通知〉,2017-01-23。
- AZB & Partners,〈CERT-In Directions〉,2022。
- 個人資料保護委員會,〈個人資料保護法〉,2025-11-11 修正。
- VPNDevelop,〈首頁〉、〈VPN 軟體開發〉、〈節點部署〉、〈上架服務〉、〈協議開發〉,2026-11-17 查閱。